En las últimas semanas hemos documentado en nuestro laboratorio cómo las redes de cibercrimen diversifican sus señuelos en Chile: desde el miedo procesal con falsas notificaciones del Poder Judicial hasta la codicia financiera con supuestos rescates de fondos en administradoras de inversión. Hoy presenciamos un salto directo al sector productivo más codiciado del país: la gran minería privada.
Diversas casillas de empresas, contratistas y pymes chilenas están recibiendo un correo que promete acceso prioritario a un supuesto "proceso de evaluación e incorporación de proveedores 2026–2027" centrado en sostenibilidad e innovación, utilizando el nombre y prestigio de Antofagasta Minerals S.A. (AMSA).
El anzuelo está finamente diseñado para tocar la fibra más sensible de cualquier empresa de servicios: la oportunidad de cerrar contratos millonarios con una de las mineras de cobre más grandes del planeta. Sin embargo, un análisis técnico a sus cabeceras y una autopsia forense a su registro WHOIS dejan al descubierto una operación fraudulenta montada hace apenas unos días.
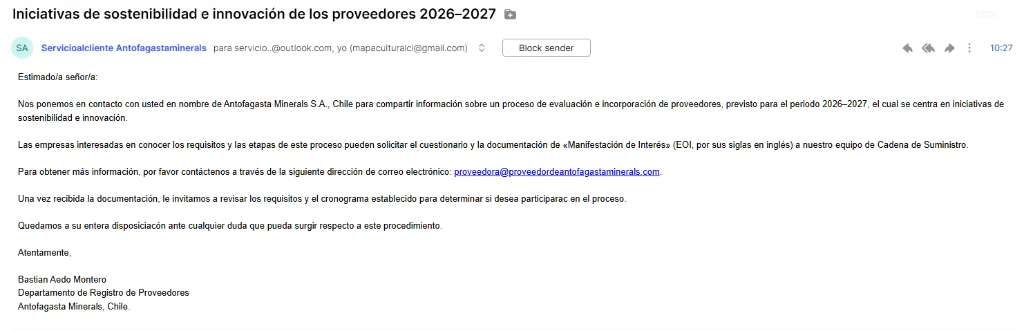
▲ Correo interceptado suplantando a Antofagasta Minerals: remitente gratuito de Gmail, dominio ficticio y errores sintácticos evidentes.
🚨 Las 5 banderas rojas inmediatas del mensaje
A diferencia de ataques altamente sofisticados que vulneran servidores de correo corporativo mediante ataques de intermediario (BEC), esta campaña comete descuidos garrafales que cualquier colaborador entrenado puede identificar en segundos:
Remitente gratuito de Gmail
El correo proviene de servicioalclienteantofagastami@gmail.com. Ninguna compañía que transa en la Bolsa de Londres y factura miles de millones de dólares contacta a proveedores estratégicos desde una cuenta gratuita sin verificación de Google Workspace ni registros SPF/DKIM corporativos.
Dirección de destino apócrifa en Outlook
En el encabezado "Para", el mensaje aparece enviado a servicioalclienteantofagastaminerals@outlook.com, mientras que la empresa víctima real figura en copia oculta (BCC). Esta es la marca clásica del spam masivo: una sola emisión enviada a cientos de destinatarios simultáneos.
Dominio falso con técnica de Combosquatting
Para responder, solicitan escribir a proveedora@proveedordeantofagastaminerals.com. El dominio no pertenece a la minera. Utiliza la técnica de combosquatting, combinando términos comerciales legítimos ("proveedor de") con la marca corporativa para aparentar autenticidad.
Fallas sintácticas y tipeo descuidado
El cuerpo del correo incluye términos mal redactados como "participarac" y "disposiciacón". Los comunicados corporativos de Antofagasta Minerals pasan por rigurosas revisiones de comunicaciones internas y asesoría legal antes de ser emitidos a la industria.
Cargo y remitente no verificables
Firma un supuesto "Bastian Aedo Montero - Departamento de Registro de Proveedores". En la estructura real del grupo minero, los registros de contratistas operan bajo la Vicepresidencia de Finanzas y Abastecimiento a través de plataformas externas estandarizadas, no mediante ejecutivos individuales que envían cartas desde casillas personales.
🔬 Autopsia del WHOIS: Un dominio con apenas 10 días de vida
Al consultar los registros públicos del Sistema de Nombres de Dominio (DNS) para proveedordeantofagastaminerals.com, las evidencias forenses confirman de manera irrefutable la naturaleza criminal del sitio:
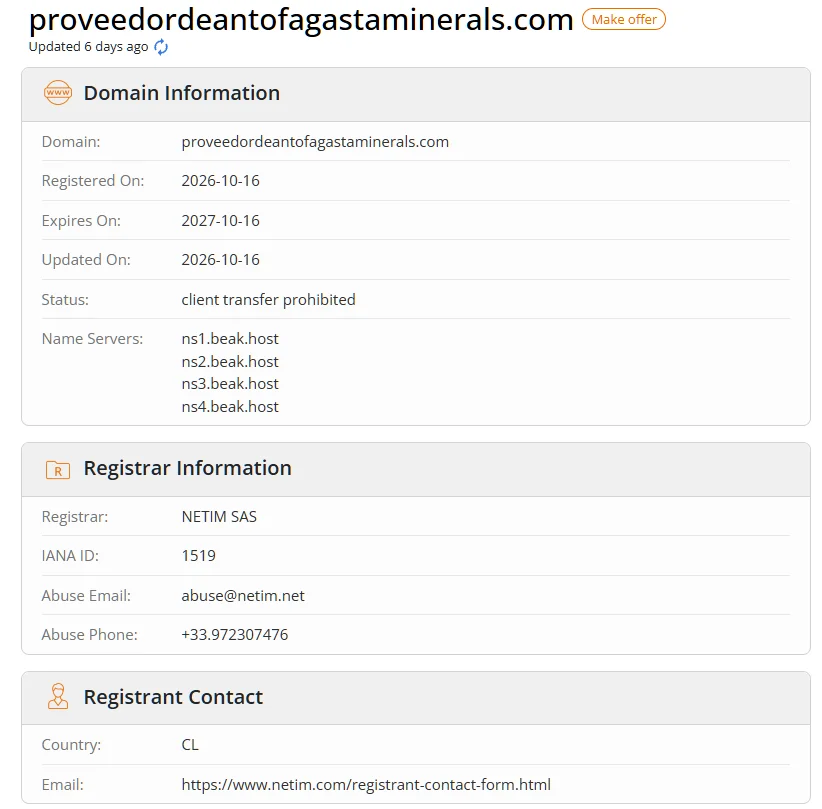
▲ Registro WHOIS del dominio malicioso: inscrito el 16 de octubre de 2026 a través de un registrador francés y servidores anónimos.
De este análisis técnico se desprenden tres hallazgos críticos:
El dominio fue dado de alta hace exactamente 10 días. Es imposible que un programa corporativo para el bienio 2026–2027 de una minera fundada hace décadas se gestione sobre un activo digital creado la semana pasada.
Inscrito mediante el registrador francés NETIM SAS (IANA ID 1519). Los ciberdelincuentes suelen recurrir a registradores en Europa o paraísos digitales para interponer trabas geográficas y legales ante eventuales denuncias ante la Brigada del Cibercrimen de la PDI o el OS9 de Carabineros.
Las zonas de resolución apuntan a ns1.beak.host. Mientras los dominios reales de Antofagasta Minerals descansan sobre infraestructura cloud corporativa de alta resiliencia y protección anti-DDoS, este clon opera en servidores de hosting genérico sin respaldo de seguridad empresarial.
🎯 ¿Qué buscan los estafadores? Los 3 vectores de fraude
Cuando una pyme muerde el anzuelo y responde solicitando el formulario de "Manifestación de Interés" (EOI), los atacantes despliegan una de las siguientes tres modalidades de fraude económico:
A. Cobro fraudulento de "derechos de homologación" o "garantía de bases"
Tras enviar los primeros antecedentes, los estafadores felicitan a la empresa por calificar a la siguiente ronda, pero condicionan el avance a la compra de las "bases de licitación" o al pago de un "seguro de fiel cumplimiento" que debe transferirse de forma urgente a una cuenta bancaria controlada por testaferros locales.
B. Suplantación de identidad para fraudes de Factoring
La propia Antofagasta Minerals ha debido presentar querellas criminales en tribunales chilenos por este delito. Los delincuentes recolectan carpetas tributarias, balances, firmas de representantes legales y órdenes de compra clonadas para emitir facturas ideológicamente falsas y cederlas a empresas de factoring, cobrando millones de pesos antes de que la víctima descubra el fraude.
C. Infección de endpoints con malware espía
El cuestionario adjunto en formato Word o PDF comprimido en ZIP suele contener macros maliciosas o ejecutables encubiertos que instalan troyanos de acceso remoto (RAT) para monitorear las transacciones bancarias del equipo de tesorería.
🏢 Canales reales: Cómo opera el registro oficial en Antofagasta Minerals
Si tu empresa realmente desea prestar servicios o comercializar suministros con Antofagasta Minerals o cualquiera de sus faenas (Los Pelambres, Centinela, Antucoya o Zaldívar), estos son los únicos canales oficiales y normados de la compañía:
Antofagasta Minerals utiliza el Sistema de Calificación de Empresas Proveedoras (SICEP) como registro primario para validar la idoneidad legal, financiera, técnica y de seguridad de sus contratistas.
Todas las solicitudes de cotización (RFQ), licitaciones públicas o privadas y órdenes de compra oficiales se gestionan exclusivamente mediante la red SAP Ariba. Jamás se negocian por WhatsApp ni correos personales.
Para empresas con contratos vigentes, la relación operativa se canaliza en el portal EVA, mientras que la facturación electrónica y estados de pago se procesan a través de Artikos.
Los colaboradores de la compañía únicamente escriben desde casillas terminadas en @aminerals.cl, @pelambres.cl, @mineracentinela.cl o @antucoya.cl.
🛡️ Checklist de supervivencia frente a correos de licitación
Si el correo proviene de Gmail, Outlook, Yahoo o un dominio inventado con palabras compuestas, márcalo como phishing y bloquéalo de inmediato.
Si el enlace o dominio de contacto tiene menos de 6 meses de registro o está alojado fuera de los canales corporativos conocidos, estás ante una trampa.
Ninguna compañía minera seria en Chile exige transferencias de dinero a cuentas corrientes de personas naturales ni pagos para descargar bases de cotización.
Si tienes dudas sobre una invitación legítima, ingresa de forma manual a www.aminerals.cl y contacta a la mesa de ayuda de proveedores antes de enviar documentación sensible.
❓ Preguntas Frecuentes (FAQ)
¿Antofagasta Minerals envía invitaciones a licitaciones desde correos @gmail.com?
Jamás. Todo contacto corporativo de Antofagasta Minerals se realiza exclusivamente a través de cuentas con dominio oficial @aminerals.cl o plataformas autorizadas como SAP Ariba Network. Cualquier comunicación desde proveedores de correo gratuitos es una estafa.
¿Qué debo hacer si mi empresa ya respondió a este correo o envió información?
Si enviaste antecedentes de la empresa (RUT, escrituras o cuentas bancarias), alerta de inmediato a tu área legal y financiera. Monitorea periódicamente tu Registro Electrónico de Compras y Ventas del SII para detectar facturas desconocidas y realiza la denuncia correspondiente ante la PDI o el Ministerio Público.
¿Cómo puedo verificar si una licitación minera en Chile es auténtica?
Ingresa directamente al sitio web oficial de la minera sin hacer clic en los enlaces del correo. Comprueba si el proceso está publicado en su portal de proveedores o en sistemas gremiales auditados como SICEP (Asociación de Industriales de Antofagasta) o Achilles.
¿Por qué los ciberdelincuentes eligen procesos de licitación minera para estafar?
Porque la gran minería maneja contratos de alto valor y las empresas proveedoras suelen estar dispuestas a compartir antecedentes comerciales rápidamente ante la posibilidad de adjudicarse un contrato. Los estafadores explotan ese incentivo para capturar carpetas tributarias, información bancaria o cobrar supuestos derechos de acreditación.
¿Dudas con una supuesta licitación o correo corporativo sospechoso?
Auditamos correos fraudulentos, verificamos dominios corporativos y blindamos las políticas de seguridad de tu empresa para evitar fraudes de facturación y robo de identidad.
💬 Consultar con un Especialista por WhatsApp 🚀