Hace unas horas recibimos en nuestra casilla corporativa una supuesta notificación electrónica de "Estado Diario" del Poder Judicial de Chile (PJUD). El mensaje advertía sobre una resolución judicial urgente en un proceso civil y ofrecía un botón para ver el documento oficial.
La reacción instintiva de cualquier usuario en su jornada de trabajo —e incluso la mía en un primer segundo de curiosidad técnica— es hacer clic pensando: "seguramente esto va a descargar un archivo ZIP comprimido como lo hacen habitualmente los portales judiciales o administrativos". Sin embargo, detrás de ese clic no había una descarga ordinaria, sino un ataque de ingeniería inversa en cuatro capas que involucra inteligencia artificial, infraestructura de Google, servidores en Microsoft Azure y un sofisticado vector de ejecución en Windows llamado "search-ms".
A continuación, desarmamos la anatomía forense de este ataque paso a paso para entender cómo operan estas mafias y por qué ningún clic inocente debe darse por sentado.
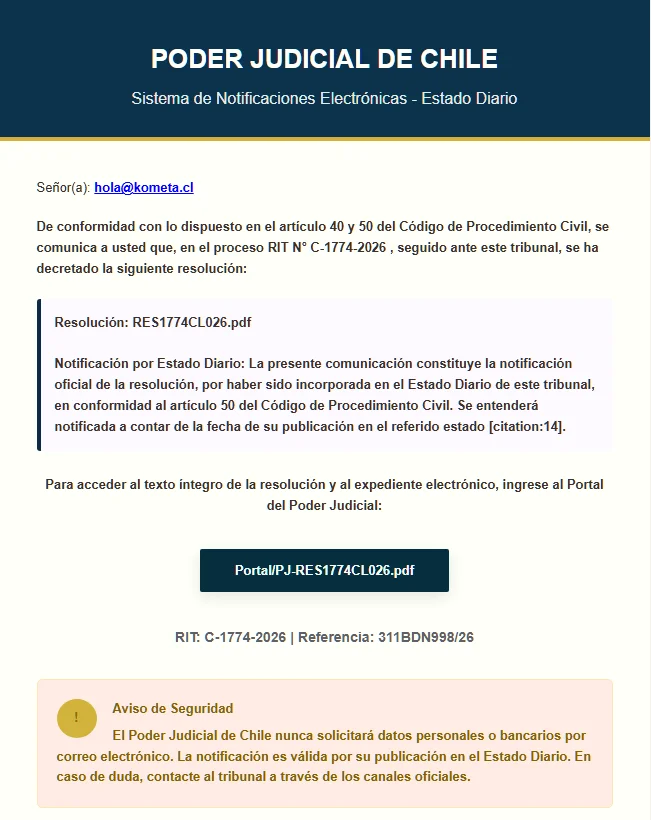
▲ Correo fraudulento que suplanta la identidad visual y legal del Poder Judicial de Chile.
🤖 El cebo legal y el insólito descuido de la IA: las etiquetas "[citation:14]"
El correo replica con precisión la tipografía, colores institucionales y redacción jurídica formal del Estado Diario chileno. Menciona el RIT N° C-1774-2026, cita los artículos 40 y 50 del Código de Procedimiento Civil e incluso añade un falso "Aviso de Seguridad" al pie advirtiendo que el tribunal jamás solicita claves bancarias, una técnica clásica de disuasión psicológica para ganarse la confianza de la víctima.
Pero los delincuentes cometieron un error garrafal producto de su propia pereza operativa: utilizaron un modelo de lenguaje con búsqueda en internet (como ChatGPT, Perplexity o Copilot) para redactar el texto normativo y copiaron el resultado sin revisar. En dos lugares del correo quedaron expuestas las marcas crudas de citación:
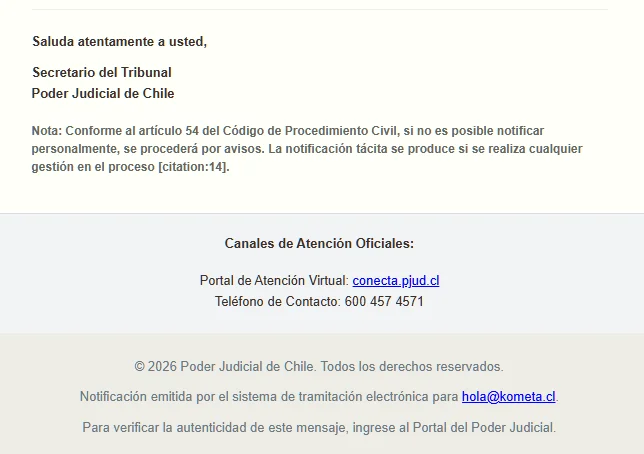
▲ Detalle del pie del correo donde se observa la marca de IA [citation:14] olvidada por los atacantes.
🇸🇪 El remitente real: una cuenta municipal sueca vulnerada
Al auditar la cabecera del correo, el remitente aparente dice "Notificación Diaria", pero la casilla real emisora es rlovgren@vannasnet.se. Este dominio pertenece a la red de telecomunicaciones municipal de Vännäs en Suecia (Vännäs Net). Los atacantes vulneraron una cuenta legítima de esa red para usarla como servidor de retransmisión (SMTP relay), logrando que los registros de autenticación SPF y DKIM no reboten de inmediato en los filtros corporativos.
🔀 Capa 1 de evasión: abuso de "Open Redirect" en Google
Si una persona pasa el cursor por encima del botón principal, el enlace visible no apunta a un dominio sospechoso ni desconocido, sino a:
¿Por qué usan Google? Porque los filtros antispam (como Microsoft Defender, Google Workspace o Proofpoint) reconocen el dominio google.cl como 100% confiable y autorizan el correo. Al recibir la petición, los servidores web de Google (gws) responden con un código HTTP 301 Moved que redirige automáticamente a la siguiente etapa de la emboscada.
🇧🇷 Capa 2: Filtro de cloaking en Microsoft Azure y rastro brasileño
La redirección de Google traslada a la víctima a una máquina virtual en la nube de Microsoft: https://pjud-be7bd0ec.westus.cloudapp.azure.com/.
Este servidor Apache con PHP cumple dos funciones de camuflaje (cloaking):
- Aprovechar la reputación de Azure: Alojar el intermediario en
cloudapp.azure.comevita que los antivirus de red bloqueen la conexión inicial. - Filtrar bots e investigadores: Si el visitante no cuenta con la sesión y los parámetros de la víctima chilena, el servidor responde con un HTTP 302 redirigiendo a
https://www.google.com.br/.
La redirección a Google Brasil no es casualidad: la inmensa mayoría de las campañas de troyanos bancarios que atacan a Chile y Latinoamérica (como Grandoreiro, Mekotio y BBTok) son orquestadas por bandas de cibercrimen financiero con base de operaciones en Brasil.
📄 Capa 3: El falso visor de PDF y plantilla reciclada
Si la víctima supera el filtro geográfico, aterriza en el dominio https://pjud-pdf.lat/?uid=cde8dbc8 (oculto tras Cloudflare). La pantalla muestra un círculo de carga y, tras unos segundos, simula un fallo técnico con un botón morado que dice: "Abrir documento".
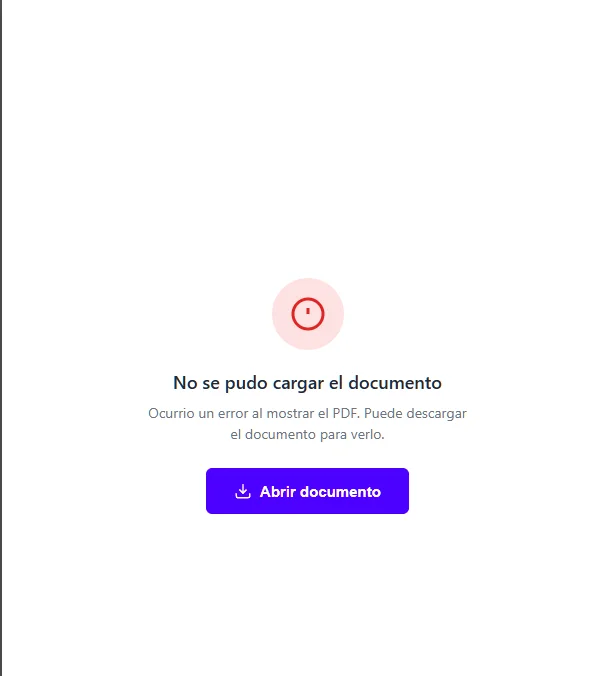
▲ Pantalla simulada que induce al usuario a hacer clic bajo la promesa de ver el archivo.
Al inspeccionar el código fuente de esta página descubrimos dos evidencias contundentes:
- Plantilla reciclada de DocuSign: El título del documento HTML era
<title>Docusign - Revisar y firmar</title>y cargaba el favicon de DocuSign. Los delincuentes reutilizan la misma web cambiando únicamente el texto exterior. - Comentarios del desarrollador en portugués: El temporizador de error simulado estaba documentado literalmente con la frase:
// Simula erro no carregamento do PDF após 3 segundos, llamando a la API/gerar/gerar.php.
⚡ Qué es el ataque "search-ms:" y por qué buscan que hagas clic
Aquí radica el corazón de esta campaña. Cuando el usuario pulsa "Abrir documento", la página no descarga un archivo .pdf ni un .zip ordinario mediante el navegador. En su lugar, el servidor responde con una instrucción que invoca el protocolo interno de Windows:
¿Qué significa y qué busca el atacante con "search-ms"?
search-ms: es un controlador de protocolo nativo de Microsoft Windows diseñado para abrir la búsqueda del sistema operativo. Sin embargo, los atacantes lo manipulan con fines maliciosos:
1. Burlar navegador
Los navegadores modernos escanean las descargas HTTP y alertan si un archivo es sospechoso con Google Safe Browsing o SmartScreen. Con search-ms:, el navegador delega la orden directamente al Explorador de Windows.
2. Suplantar "Descargas"
El parámetro displayname=Downloads hace que la ventana del Explorador se titule engañosamente "Descargas". El usuario cree ver su propio disco duro, cuando está conectado a un servidor remoto WebDAV por SSL.
3. Evadir "Marca Web" (MOTW)
Windows aplica restricciones de seguridad a archivos descargados de la web. Cargar el payload desde un recurso compartido WebDAV en una búsqueda remota busca eludir estos mecanismos de bloqueo automático.
🛑 "Hice clic en el botón pensando que era un ZIP: ¿estoy infectado?"
Esta es la preocupación más comprensible de cualquier persona que se enfrenta a este escenario. La respuesta técnica es directa: hacer clic en el botón de la web no ejecuta malware en tu computadora de forma automática.
Para que este ataque tenga éxito se requieren dos pasos adicionales indispensables:
- Que el servicio WebDAV esté activo en Windows: En muchos equipos Windows modernos, el servicio del sistema
WebClientviene desactivado o detenido por defecto. Si está detenido, Windows es incapaz de conectarse al servidor remoto del atacante y la llamada falla silenciosamente. - Que la víctima haga doble clic voluntario en el archivo:
search-ms:solo despliega la ventana de búsqueda mostrando los archivos que el atacante preparó (como un falso acceso directo.lnko un script.batdisfrazado de PDF). El código dañino solo se activa si el usuario abre manualmente ese archivo.
En nuestra auditoría en tiempo real confirmamos que no hubo tráfico saliente hacia las IPs del atacante, no se depositaron archivos en las carpetas de temporales ni descargas, y no se generó ningún proceso malicioso en memoria.
🛡️ Guía de supervivencia: cómo protegerte de esta nueva ola de estafas
- Consulta siempre en la fuente oficial: El Poder Judicial de Chile jamás notifica el contenido de resoluciones a través de enlaces externos desconocidos. Toda causa se revisa ingresando directamente a la Oficina Judicial Virtual con ClaveÚnica.
- Atención a las advertencias de la aplicación: Si al pulsar un enlace en Chrome, Edge u Opera el navegador te pregunta: "¿Deseas abrir el Explorador de Windows?" o "Esta página quiere abrir una aplicación externa", cancela inmediatamente. Ninguna web legítima necesita manipular tu explorador de archivos.
- Desactiva el servicio WebClient si no lo usas: En empresas y computadoras de trabajo, el servicio de Windows
WebClientdebe mantenerse detenido o deshabilitado por política de grupo (GPO) para anular de raíz este tipo de vectores WebDAV. - Busca las huellas de la IA: La presencia de etiquetas como
[citation:14],[source:1]o frases repetitivas revela que los textos no provienen de un tribunal real, sino de delincuentes generando correos masivos con modelos de lenguaje.
❓ Preguntas Frecuentes (FAQ)
¿Qué es el protocolo search-ms en Windows?
Es un controlador de protocolo nativo de Microsoft Windows que permite invocar el Explorador de archivos con parámetros de búsqueda predefinidos, pudiendo apuntar a carpetas locales o a servidores remotos mediante WebDAV.
¿Por qué el correo falso del Poder Judicial incluye enlaces oficiales reales al final?
Es una técnica de camuflaje psicológico. Al incorporar enlaces verídicos como conecta.pjud.cl y teléfonos oficiales de atención, el mensaje busca disipar las sospechas de la víctima y superar filtros de reputación básicos.
¿Cómo verifico si una notificación judicial en Chile es auténtica?
Nunca ingreses a través de enlaces incluidos en correos electrónicos. Dirígete manualmente a oficinajudicialvirtual.pjud.cl, inicia sesión con tu ClaveÚnica y revisa el apartado "Mis Causas" o el Estado Diario oficial.
¿Sospechas que tu empresa o equipo hizo clic en un enlace fraudulento?
Auditamos vectores de ataque, desarticulamos infraestructura maliciosa y blindamos las estaciones de trabajo de tu organización antes de que una amenaza comprometa tus datos.
💬 Hablar con un Especialista por WhatsApp 🚀