Ayer por la mañana recibimos en la bandeja de entrada de hola@kometa.cl un mensaje que encendió de inmediato nuestros sensores de seguridad. Una supuesta ejecutiva llamada "María" nos escribía para ofrecernos una alianza comercial: integrar cobros en la stablecoin USDT en las tiendas online de nuestros clientes, prometiendo comisiones automáticas del 30% sobre el volumen procesado.
El correo parece a primera vista una propuesta comercial inofensiva de fintech. Sin embargo, en KOMETA NETWORKS no dejamos pasar mensajes no solicitados sin aplicar un análisis forense riguroso. Lo que encontramos al rastrear los encabezados, registros DNS y servidores de esta campaña revela un patrón recurrente de ingeniería social dirigido a agencias de desarrollo web y comercios electrónicos en Chile.
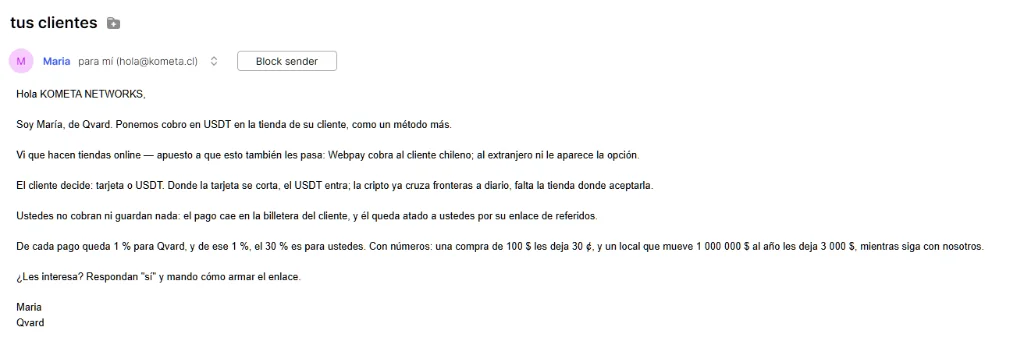
▲ Captura del correo frío recibido en Kometa Networks: remitente desechable, gancho de comisiones y ataque directo a las pasarelas tradicionales.
🕵️ Anatomía del Gancho: El Falso Dilema de Webpay
El mensaje utiliza una técnica clásica de persuasión comercial basada en un problema real, pero con una solución manipulada:
"Vi que hacen tiendas online — apuesto a que esto también les pasa: Webpay cobra al cliente chileno; al extranjero ni le aparece la opción. El cliente decide: tarjeta o USDT. Donde la tarjeta se corta, el USDT entra..."
El argumento plantea una falsa dicotomía. Es cierto que Webpay Plus de Transbank está optimizado principalmente para tarjetas emitidas en Chile y cuentas bancarias locales (Redcompra). Sin embargo, ningún comercio serio resuelve sus ventas internacionales pidiéndole a un turista o comprador corporativo que adquiera criptomonedas en una red blockchain para pagar una compra.
Para cobrar a clientes extranjeros desde Chile, la industria cuenta con estándares consolidados, auditados y con estricto cumplimiento normativo: Stripe, PayPal y Mercado Pago Internacional. Estas pasarelas liquidan en moneda fiduciaria, ofrecen seguros contra fraude y permiten emitir facturación electrónica en regla ante el Servicio de Impuestos Internos (SII).
💡 El Anzuelo del Millón de Dólares
El remitente intenta seducir a la agencia prometiendo ingresos pasivos: "un local que mueve 1 000 000 $ al año les deja 3 000 $". Este tipo de proyecciones desproporcionadas busca cegar el criterio técnico de programadores o agencias emergentes con la promesa de dinero fácil a cambio de integrar código ajeno en sitios de terceros.
🔬 Autopsia Forense: Dominios de Un Dólar y Servidores en Rusia
Al revisar el remitente del mensaje, descubrimos que el correo no provenía del dominio principal de la supuesta pasarela (qvard.com), sino de una dirección secundaria: maria@get-qvard.bid. Iniciamos la investigación técnica en terminal y bases de datos Whois/RDAP:
📋 Hallazgos Técnicos de la Investigación
get-qvard.bid fue registrado el 29 de septiembre de 2026 a través de Cloudflare. El uso de la extensión .bid responde a su bajo costo (menos de un dólar), lo que permite a las redes de spam descartar dominios cuando caen en listas negras.
mx1.timeweb.ru y mx2.timeweb.ru, infraestructura de hosting ubicada en San Petersburgo, Rusia.
get-qvard.bid) como el sitio principal (qvard.com) utilizan los mismos servidores DNS en Cloudflare (randy.ns.cloudflare.com), lo que confirma que el spam no es obra de un imitador externo, sino de la propia infraestructura de la plataforma.
☁️ El Error 522 de Cloudflare: La Fragilidad de una Pasarela Clandestina
La prueba de fuego de cualquier infraestructura de pagos es su estabilidad y alta disponibilidad. Cuando intentamos ingresar a la página corporativa principal de la plataforma, el resultado fue contundente:
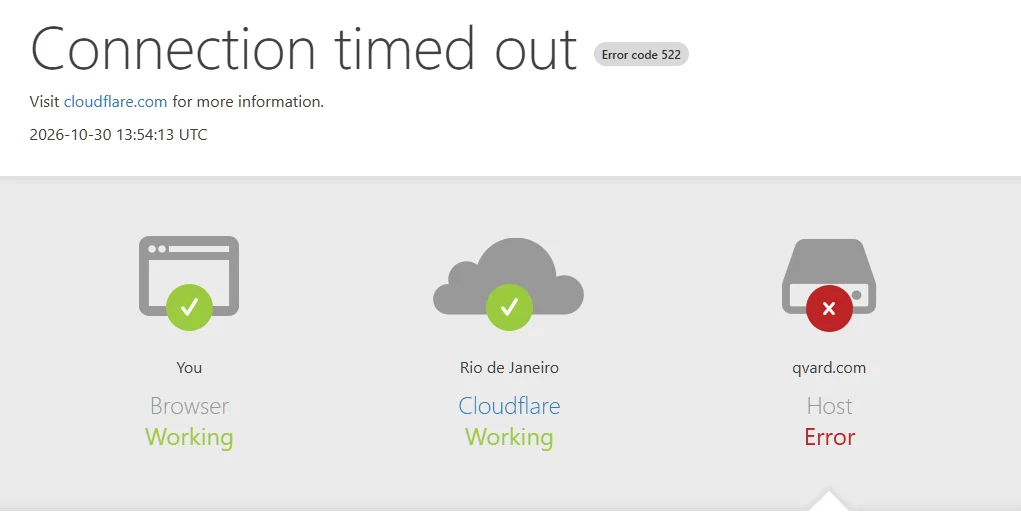
▲ Error 522 en Cloudflare al visitar qvard.com: el servidor de origen no responde y deja en evidencia la inestabilidad de la plataforma.
Un Error 522 (Connection Timed Out) en Cloudflare significa que los servidores perimetrales de la red de distribución funcionan, pero el servidor de origen del proveedor está caído, colapsado o bloqueando conexiones.
Imaginen el escenario operativo: una tienda online chilena integra esta pasarela, un cliente extranjero transfiere $300 USD en criptomonedas, el servidor de la pasarela entra en timeout 522 y los webhooks de confirmación nunca llegan al e-commerce. El dinero queda atrapado en una billetera en Europa del Este, el cliente reclama su compra y la tienda no tiene ningún registro para despachar.
⚖️ La Trampa de la "Mula de Reputación" y el Laberinto con el SII
¿Por qué estas plataformas contactan a agencias y programadores en lugar de publicitarse directamente a los comercios? La respuesta radica en el modelo de mulas de reputación:
- Escudo de Responsabilidad: Si la plataforma congela fondos, sufre un ataque interno o realiza un "rug pull" (desaparición repentina con los fondos de clientes), la cara visible ante la justicia y el consumidor es la agencia de desarrollo que instaló el sistema.
- Riesgo de Inyección de Código (Supply Chain): Instalar plugins o librerías externas no verificadas en un CMS (como WooCommerce o Shopify) expone a las tiendas a robo de sesiones de checkout y filtración de datos de tarjetas.
- Incompatibilidad Tributaria en Chile: En nuestro país, toda venta física o digital requiere la emisión sincronizada de una Boleta Electrónica de Ventas y Servicios ante el SII. Una pasarela que liquida en criptoactivos no regulados rompe la conciliación entre inventario y facturación fiscal.
🛡️ Guía Rápida para Desarrolladores y Tiendas Online en Chile
Si gestionas tiendas electrónicas o eres desarrollador web en Chile, aplica siempre estas cuatro reglas antes de considerar cualquier integración de pagos:
Si el remitente usa terminaciones como .bid, .top, .xyz o .icu, no respondas "sí" ni interactúes. Responder confirma que tu casilla de correo está activa y te sumará a redes masivas de spear-phishing.
Cualquier pasarela legítima debe contar con razón social pública, registro tributario comprobable y cumplimiento de normativas de prevención de lavado de activos (AML/KYC). Si en sus términos de servicio no hay dirección fiscal clara, descártala de plano.
Para resolver cobros fuera de Chile, implementa Stripe (vía cuenta internacional o integradores autorizados), PayPal o Mercado Pago en su modalidad internacional. Tus clientes pagarán con tarjeta de crédito en su moneda local sin fricción ni riesgos cripto.
Una comisión de 30 centavos de dólar no compensa el daño irreparable a la reputación de tu agencia si la tienda de tu cliente sufre retenciones injustificadas o bloqueos bancarios.
❓ Preguntas Frecuentes (FAQ)
¿Es legal aceptar USDT o criptomonedas en una tienda online en Chile?
En Chile no está prohibido recibir criptomonedas como medio de pago, pero no exime al comercio de sus obligaciones tributarias: cada venta debe respaldarse con la respectiva boleta o factura electrónica emitida al SII en pesos chilenos según el tipo de cambio del día, manteniendo la trazabilidad legal del origen de los fondos.
¿Por qué los estafadores y spammers usan dominios con extensión .bid?
Las extensiones .bid, .icu o .top tienen costos de registro extremadamente bajos (menos de un dólar), lo que permite a redes de spam masivo comprar decenas de nombres temporales y descartarlos tan pronto como son bloqueados por los filtros de Gmail, Microsoft 365 o servidores corporativos.
¿Qué alternativas seguras existen para cobrar a compradores extranjeros en Chile?
Las plataformas estándar con mayor respaldo internacional son Stripe, PayPal y Mercado Pago Internacional. Todas ofrecen integración formal con WooCommerce, Shopify y tiendas a medida, con soporte para múltiples divisas y protección activa contra fraude con tarjetas.
¿Necesitas blindar tu e-commerce o auditar tus pasarelas de pago?
En Kometa Networks construimos tiendas online y plataformas web de alto rendimiento con código limpio, pasarelas de pago auditadas y cumplimiento normativo transparente para empresas en Chile.
💬 Consultar Seguridad & Auditoría Web por WhatsApp ☄️