Hace solo unos días alertábamos en nuestra investigación sobre las falsas cobranzas de CredNovaGestión y Recsa cómo una red de cibercrimen con base operativa en Brasil estaba inundando las casillas corporativas chilenas. En aquella campaña, el vector de ataque era el miedo al castigo: facturas inventadas, amenazas de Dicom y supuestos juicios de cobranza.
Hoy interceptamos en nuestro laboratorio la mutación complementaria de esta misma red criminal: la estafa por codicia y falsa liquidez. En lugar de intimidarte con una deuda inexistente, los atacantes ahora te contactan asegurando que tienes un "capital acumulado pendiente de rescate" listo para ser transferido a tu cuenta bancaria de inmediato.
Para lograrlo, suplantan la identidad de la administradora chilena "Andina Capital Inversiones", citan normativas legales reales de nuestro país y cometen un error forense crítico en el enlace que delata su procedencia. A continuación, desarmamos técnicamente este nuevo ataque para que tu equipo no caiga en la trampa.
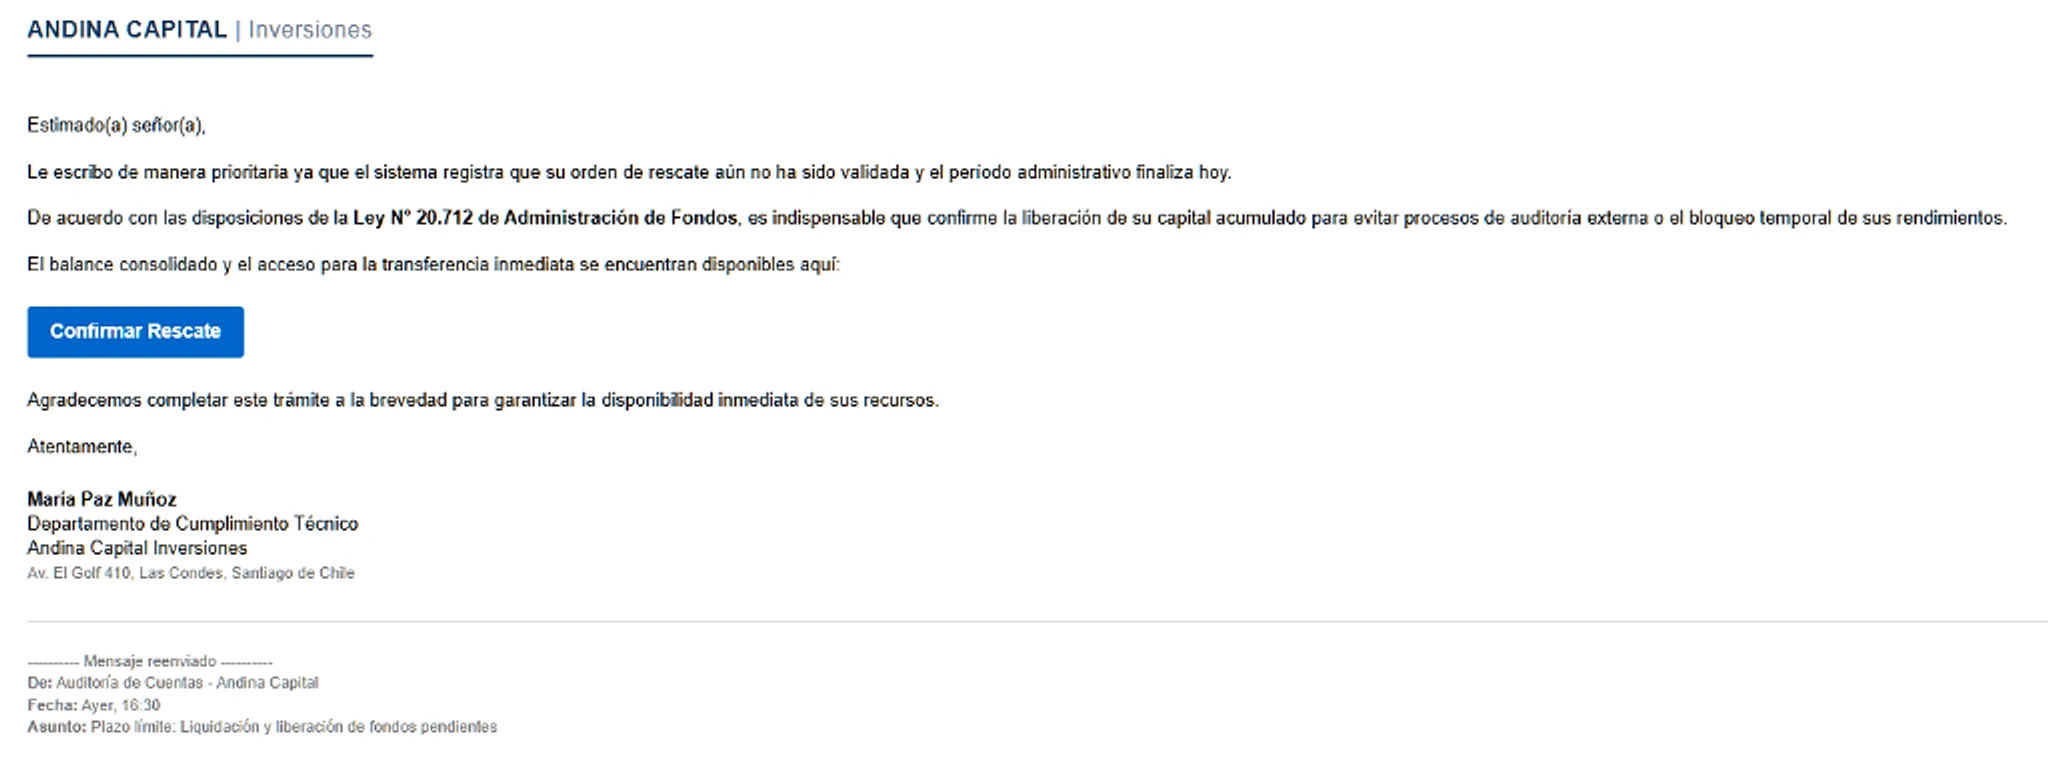
▲ Correo interceptado suplantando a Andina Capital Inversiones: anzuelo de fondos retenidos, cita a la Ley 20.712 y plazo fatal inmediato.
1. La psicología del ataque: Invertir el anzuelo de la deuda al rescate
Los ciberdelincuentes saben que muchos ejecutivos, pymes y contadores ya aprendieron a desconfiar de las cobranzas dudosas. Por eso, alternan sus campañas hacia el extremo psicológico opuesto: el dinero a favor. El mensaje interceptado utiliza cuatro resortes de persuasión meticulosamente coordinados:
El escudo regulatorio falso: Ley N° 20.712
El correo cita textualmente las "disposiciones de la Ley N° 20.712 de Administración de Fondos" (la Ley Única de Fondos de Chile). La mención a un marco legal vigente busca provocar reverencia institucional y temor burocrático ante supuestos "procesos de auditoría externa o el bloqueo temporal de sus rendimientos".
Urgencia artificial: "El periodo administrativo finaliza hoy"
Al igual que en las cobranzas falsas, el tiempo apremia de forma forzada. Obligan al usuario a reaccionar bajo presión para impedir que consulte con su banco, con un asesor o que verifique en Google antes de presionar el botón.
Firma corporativa y dirección real en Las Condes
El mensaje viene firmado por una supuesta "María Paz Muñoz - Departamento de Cumplimiento Técnico" en "Av. El Golf 410, Las Condes, Santiago de Chile". Ubicar las oficinas en pleno barrio financiero de Santiago entrega un manto de legitimidad aparente ante ojos desprevenidos.
El truco del "Mensaje reenviado"
Al pie del correo simulan un bloque de reenvío: "De: Auditoría de Cuentas - Andina Capital / Fecha: Ayer, 16:30 / Asunto: Plazo límite: Liquidación y liberación de fondos pendientes". Esta técnica busca convencer a la víctima de que se trata de un segundo aviso y que el retraso fue culpa del propio destinatario.
2. Autopsia forense del enlace: La huella digital brasileña
Al colocar el cursor sobre el botón "Confirmar Rescate" sin hacer clic, la máscara corporativa se desmorona por completo. El enlace de destino es:
El lapsus lingüístico: ¿Por qué la carpeta se llama "/resgate/"?
En español chileno y de negocios se habla de "rescate" de cuotas o fondos de inversión. En portugués, la palabra exacta es "resgate" (como en "resgate de investimentos"). Los atacantes redactaron el cuerpo del correo en un castellano cuidado, pero al estructurar las carpetas del servidor web mantuvieron su lengua materna. Es la misma firma lingüística que identificamos en la campaña anterior con el desliz "sejam derivados".
El sitio comprometido: hundredalpha.com
El dominio hundredalpha.com no pertenece a Andina Capital ni a ninguna entidad financiera regulada en Chile. Se trata de un sitio web de terceros vulnerado mediante inyección de código. Los atacantes utilizan estos servidores "zombie" como parapeto para eludir listas negras de dominios recién creados y evadir los filtros perimetrales tradicionales de correo.
El parámetro de rastreo: ?hash=[correo_víctima]
Al final de la URL se incluye el parámetro con la casilla exacta de la víctima. Este mecanismo le sirve a los estafadores para dos propósitos: registrar en tiempo real qué casillas muerden el anzuelo (telemetría de efectividad) y precargar el correo en la pantalla falsa de destino para que el portal aparente estar autenticado.
3. Comparativa: La evolución táctica de la misma red criminal
Al contrastar los casos analizados en Kometa durante este mes, queda en evidencia que no son atacantes aislados, sino un grupo organizado que rota marcas e incentivos para maximizar capturas:
4. ¿Qué buscan robar con el botón "Confirmar Rescate"?
Cuando una víctima desprevenida hace clic en el enlace, el portal no entrega ningún dinero ni saldo a favor. El flujo malicioso está diseñado para uno de los siguientes dos objetivos:
Clonación de accesos bancarios chilenos
La página clonada simula un selector bancario (Banco Santander, Banco de Chile, BCI, BancoEstado, Scotiabank o Itaú) solicitando RUT y clave de internet con el pretexto de "seleccionar la cuenta destino para recibir el abono". Inmediatamente después, solicitan la coordenada de transferencias, Digipass o token de seguridad para vaciar las cuentas en tiempo real.
Pesca de tarjetas de crédito con CVV
En variantes de este ataque, se solicita ingresar el número de tarjeta de crédito, fecha de expiración y código de seguridad (CVV) bajo la excusa de "validar la identidad del titular antes de liberar el fondo". Esos datos son transferidos automáticamente a mercados negros de carding.
5. Protocolo de defensa: Cómo blindar tu empresa
Para neutralizar este tipo de estafas sofisticadas que alternan entre cobranzas falsas y supuestos rescates de inversión, se requiere una defensa de tres capas:
Crear reglas de filtrado que envíen a cuarentena correos entrantes que contengan combinaciones de palabras como "orden de rescate", "liberación de su capital acumulado" o la coincidencia de URL /resgate/ si no provienen de dominios institucionales autorizados.
Ya incorporamos la firma de este ataque a Huaso Shield. Si un colaborador de tu equipo hace clic por distracción o curiosidad, la extensión detiene de inmediato la apertura del enlace fraudulento antes de que se cargue la pasarela trucha.
Ninguna administradora de fondos ni entidad financiera seria en Chile te notificará de "fondos acumulados" sin que hayas contratado previamente sus servicios. Si nunca invertiste en Andina Capital, es imposible que tengas dinero por retirar.
Preguntas Frecuentes (FAQ)
¿Tengo dinero o fondos reales en Andina Capital si recibí este correo?
No. Se trata de un envío masivo indiscriminado a miles de casillas corporativas chilenas. Los estafadores esperan que alguna persona que efectivamente tenga o haya tenido inversiones en fondos mutuos o administradoras crea que se trata de un trámite genuino y entregue sus credenciales bancarias.
¿Qué delata la palabra "/resgate/" en la dirección del enlace?
El término "resgate" es portugués para rescate de fondos o inversiones. Este desliz demuestra que los autores del kit de phishing son brasileños y olvidaron renombrar las carpetas inyectadas en el servidor web hackeado, coincidiendo con la misma red criminal que lanzó las falsas cobranzas de CredNova y Recsa.
¿Qué debo hacer de inmediato si alguien de mi equipo ya hizo clic en "Confirmar Rescate"?
Si solo hicieron clic pero no ingresaron datos, cierra la pestaña y limpia la caché del navegador. Si ingresaron RUT, clave bancaria, tarjeta o token de transferencias, llama de urgencia al número de bloqueo de tu banco para suspender temporalmente las cuentas y cambia todas las claves desde un equipo no comprometido.
¿Cómo protege Huaso Shield a mi equipo frente a estos enlaces maliciosos?
Huaso Shield es la extensión para Chrome desarrollada por Kometa que detecta y bloquea activamente sitios comprometidos y campañas de phishing dirigidas contra usuarios en Chile. Al registrar una nueva amenaza o patrón en nuestros laboratorios, la extensión intercepta la navegación antes de que ocurra el robo de datos.
Bloquea estas estafas en tiempo real con Huaso Shield
Desarrollamos una extensión gratuita para Chrome y navegadores compatibles que detecta y detiene de forma automática enlaces de phishing activo dirigidos a empresas y usuarios en Chile.