Si administras una casilla corporativa en Chile (como contacto@, administracion@ o pagos@), es casi una certeza estadística: recibes al menos un correo de cobranza fraudulenta a la semana, y en muchos casos, a diario. El asunto suele simular urgencia máxima: facturas vencidas, avisos de morosidad judicial o amenazas inminentes de envío de antecedentes a Dicom.
En las últimas 24 horas interceptamos en nuestro laboratorio dos correos consecutivos que demuestran la evolución operativa de una misma red delictiva: desde la creación de una entidad ficticia bautizada como "CredNovaGestión - Soluciones Financieras" hasta la suplantación de identidad directa contra uno de los gigantes de cobranza más conocidos de Chile: "Recsa Group".
A continuación, realizamos la autopsia técnica completa de ambos ataques, revelamos la huella digital que demuestra que se trata de la misma banda de cibercrimen y explicamos cómo neutralizar estas amenazas en tu empresa mediante Huaso Shield y filtros en cPanel.
Esta misma red delictiva lanzó una variante complementaria suplantando a Andina Capital Inversiones con falsos "rescates de fondos". Puedes leer la autopsia técnica en nuestra investigación sobre la estafa de Andina Capital y la Ley 20.712.
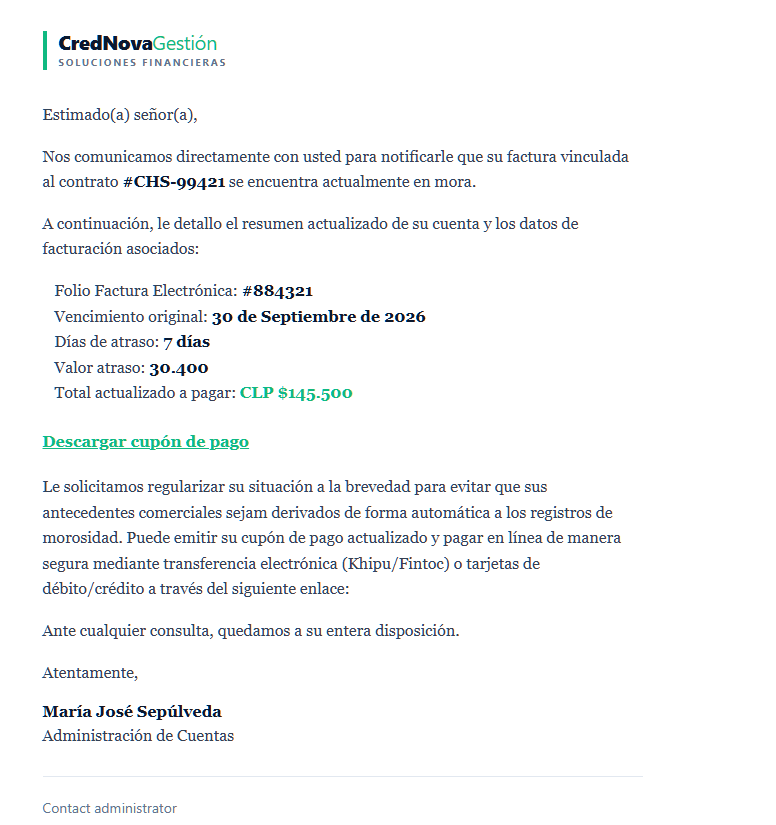
▲ Caso 1: Correo de la supuesta "CredNovaGestión" exigiendo $145.500 CLP y amenazando con registros de morosidad comercial.
1. Anatomía del Caso 1: La marca ficticia "CredNovaGestión"
A simple vista, el primer mensaje imita la sobriedad formal de una empresa de cobranzas financiera. Sin embargo, al aplicar un análisis forense sobre sus cabeceras y estructura, cada elemento revela una trampa:
Remitente: support@spis-toolbox.net
La supuesta "CredNovaGestión" no envía desde un dominio institucional. Utiliza support@spis-toolbox.net, un dominio genérico instrumental registrado en el extranjero para albergar herramientas web desechables. Los atacantes configuran registros de correo propios para sortear chequeos elementales de SPF y DKIM, pero la inconsistencia entre el remitente y la marca es absoluta.
El sitio comprometido y el doble slash (//)
Al inspeccionar el hipervínculo del botón "Descargar cupón de pago", la víctima no es dirigida a ningún portal bancario ni pasarela de pago autorizada. El destino real es:
¿Qué delata este enlace? Los cibercriminales vulneraron la página de un estudio jurídico real (cordovabogados.com), abusando de vulnerabilidades en su gestor de contenidos (CMS) para inyectar una carpeta maliciosa oculta (/Credfac/Gestionatraso/). La presencia de la doble barra diagonal (//) es la huella digital exacta de scripts automatizados de inyección masiva.
El parámetro de rastreo (?hash=...)
La URL incluye al final un parámetro con el correo específico de la víctima. Esto cumple dos funciones operativas para los delincuentes: saber exactamente qué empresa o usuario cayó en el engaño al hacer clic, y precargar la identidad de la víctima en la página falsa para otorgarle un aspecto hiperrealista.
2. El delator lingüístico: ¿Por qué dice "sejam derivados"?
Hay un detalle gramatical en el cuerpo del correo que a muchos lectores desprevenidos les pasa inadvertido, pero que para un analista de ciberseguridad es una pistola humeante:
"Le solicitamos regularizar su situación a la brevedad para evitar que sus antecedentes comerciales sejam derivados de forma automática a los registros de morosidad."
En español formal, la frase correcta exigiría el subjuntivo "sean derivados". La palabra "sejam" pertenece estrictamente al idioma portugués (tercera persona del plural del presente de subjuntivo del verbo ser: "que eles sejam").
¿Por qué un correo supuestamente chileno contiene una palabra en portugués? No es una simple falta de ortografía casual; es la firma de origen del ataque: los clanes de cibercrimen financiero con base en Brasil (la misma matriz criminal detrás de troyanos bancarios como Grandoreiro, Mekotio y Casbaneiro). Al adaptar sus campañas al mercado chileno incluyendo referencias a Khipu, Fintoc, Dicom y montos en pesos chilenos (CLP), cometen errores por arrastre lingüístico directo de sus plantillas automatizadas.
3. La mutación del fraude: El Caso 2 y la suplantación de Recsa Group
Pocas horas después del primer ataque, recibimos una segunda muestra que confirma que estamos frente a una campaña orquestada y recurrente. Esta vez, los atacantes dieron un salto cualitativo: en lugar de inventar una marca financiera, suplantaron directamente a Recsa Group (Recaudaciones y Cobranzas S.A.), una de las agencias de cobranza judicial y extrajudicial más reconocidas y temidas de Chile:
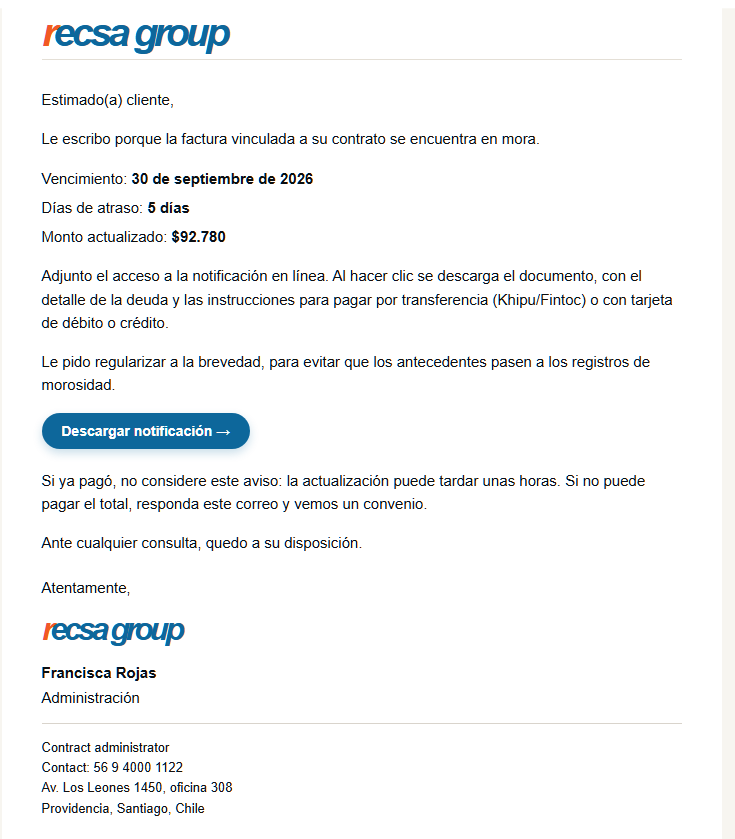
▲ Caso 2: Suplantación de Recsa Group utilizando el logo oficial, una supuesta deuda de $92.780 CLP y una dirección real en Providencia para infundir pánico.
Al examinar el enlace real del botón "Descargar notificación →" de este segundo correo, encontramos la prueba irrefutable de que se trata de la misma infraestructura maliciosa:
El remitente: support@zypresse.eu
El correo de Recsa fue emitido desde un dominio europeo (.eu), específicamente zypresse.eu ("ciprés" en alemán). Ninguna empresa de cobranza en Chile opera sus comunicaciones oficiales desde servidores genéricos de la Unión Europea.
El segundo servidor vulnerado: rayshieldco.com
Al igual que con el estudio jurídico del primer caso, aquí comprometieron el servidor de una empresa estadounidense de blindaje radiológico (rayshieldco.com), inyectando la carpeta oculta //recsa/fact/ con el idéntico patrón de doble slash (//) y el parámetro de rastreo ?hash=.
La confesión explícita de descarga de malware
A diferencia del primer correo, el texto de Recsa contiene una frase delatora: "Adjunto el acceso a la notificación en línea. Al hacer clic se descarga el documento...". Esto no es un portal de consulta; es la confirmación de que el enlace busca descargar inmediatamente un archivo ejecutable malicioso o un archivo .zip con un troyano Infostealer para tomar el control del computador de la empresa.
4. Cuadro comparativo: La misma red detrás de ambos correos
Al colocar ambos ataques cara a cara, el patrón industrializado de la estafa queda al descubierto:
support@spis-toolbox.net
support@zypresse.eu
cordovabogados.com//Credfac/
rayshieldco.com//recsa/fact/
//) + ?hash=
Doble slash (//) + ?hash=
5. Huaso Shield: Interceptando los dominios maliciosos en vivo
En Kometa, el combate al cibercrimen no es solo teoría; es un compromiso operativo diario. Como creadores de Huaso Shield —nuestra extensión gratuita para Google Chrome y navegadores Chromium—, monitoreamos permanentemente estas muestras activas en Chile.
Tanto cordovabogados.com//Credfac/... como rayshieldco.com//recsa/... fueron ingresados manualmente a la lista negra comunitaria de Huaso Shield. Si cualquier usuario que tenga la extensión activa hace clic en los enlaces de estos correos, el navegador interrumpe la conexión de inmediato antes de que se inicie la descarga del troyano.
6. Guía práctica: Cómo bloquear ambos remitentes en cPanel
Si tu empresa gestiona sus correos corporativos a través de cPanel, puedes bloquear la entrada de estos mensajes en todo tu dominio aplicando filtros globales en el servidor:
Configuración de Filtro Global de Correo en cPanel
- Ingresa a cPanel: Dirígete a la sección "Correo electrónico" (Email) y haz clic en "Filtros de correo electrónico global" (Global Email Filters).
- Crea un nuevo filtro: Asigna un nombre como
Bloqueo Phishing Cobranzas CredNova y Recsa. -
Define las reglas de bloqueo por dominio:
- Regla 1: "De" (From) | "contiene" (contains): escribe
spis-toolbox.net. - Presiona "+" y selecciona "o" (or).
- Regla 2: "De" (From) | "contiene" (contains): escribe
zypresse.eu. - (Opcional) Regla por cuerpo: "Cuerpo" (Body) | "contiene":
sejam derivados.
- Regla 1: "De" (From) | "contiene" (contains): escribe
- Acción: Selecciona "Descartar mensaje" (Discard Message) para eliminar el correo automáticamente sin enviarlo a la papelera.
- Guarda: Haz clic en "Crear". A partir de ese momento, ningún buzón de tu empresa recibirá correos emitidos desde esos dominios.
7. Defensa en profundidad: La única estrategia que funciona
Existe una verdad incómoda en seguridad de la información: ninguna herramienta aislada es 100% infalible. Los delincuentes compran dominios nuevos todos los días, rotan sus IPs, hackean otros sitios legítimos y modifican las palabras clave de sus textos para evadir filtros automáticos.
Por esta razón, la única protección real frente al cibercrimen moderno es la defensa en capas:
Reglas de cPanel, Apache SpamAssassin activado y verificación rigurosa de SPF, DKIM y DMARC en tu dominio para frenar el spam masivo antes de su recepción.
Si un correo engañoso logra saltar el filtro del servidor y un usuario hace clic, la extensión detiene el enlace antes de que el equipo descargue el malware.
Establecer como política obligatoria que ningún pago se procese sin verificar la existencia de la factura oficial en el portal del SII o la orden de compra aprobada.
Al combinar estas tres capas, la probabilidad de que tu empresa sea vulnerada por un ataque de cobranza o un troyano bancario se reduce drásticamente a prácticamente cero.
Preguntas Frecuentes (FAQ)
¿Qué debo hacer si recibo un correo de cobranza de CredNovaGestión o Recsa Group?
No hagas clic en ningún enlace ni descargues archivos adjuntos. Verifica si existe alguna factura pendiente directamente en el portal del SII (sii.cl) usando tu RUT y Clave Tributaria. Si no hay nada registrado, marca el correo como spam y elimínalo.
¿Por qué los correos mencionan métodos de pago reales como Khipu o Fintoc?
Los estafadores utilizan nombres de marcas financieras legítimas y populares en Chile para generar una falsa sensación de confianza y legitimidad. Sin embargo, ni Khipu ni Fintoc tienen ninguna relación con estos delincuentes ni autorizan estas campañas fraudulentas.
¿Qué pasa si alguien en mi equipo ya hizo clic en "Descargar notificación" o "cupón"?
Desconecta inmediatamente el equipo de la red Wi-Fi o cableada. Revisa la carpeta de Descargas para eliminar cualquier archivo .zip o ejecutable sin abrirlo. Ejecuta un escaneo antimalware completo y cambia las contraseñas corporativas y bancarias desde un dispositivo limpio.
¿Cómo protege Huaso Shield a mi equipo frente a estas amenazas?
Huaso Shield es una extensión gratuita para Chrome que bloquea de forma proactiva enlaces maliciosos vinculados a estafas activas en Chile. Al detectar una campaña, agregamos los dominios e IoCs para que el navegador detenga la carga antes del ataque.
Bloquea estas estafas en tiempo real con Huaso Shield
Desarrollamos una extensión gratuita para Chrome y navegadores compatibles que detecta y detiene de forma automática enlaces de cobranzas falsas y phishing activo en Chile.