En el dinámico panorama de la ciberseguridad, los ataques de phishing han evolucionado mucho más allá de los correos electrónicos con mala ortografía o enlaces obviamente sospechosos. Hoy en día, los atacantes emplean tácticas sofisticadas que no solo engañan a los usuarios, sino que también evaden activamente las herramientas de seguridad que las empresas utilizan para protegerse.
En este artículo para el blog de Kometa Networks, desglosamos una de las técnicas más utilizadas en las campañas de phishing recientes: el Cloaking (o encubrimiento) y los falsos Captchas, analizando en detalle el código de un kit de phishing real recuperado directamente desde el servidor de un atacante que suplantaba a una entidad bancaria en Chile. Este tipo de kit es similar en agresividad a la campaña de smishing que desactivamos recientemente en la estafa de TAG.
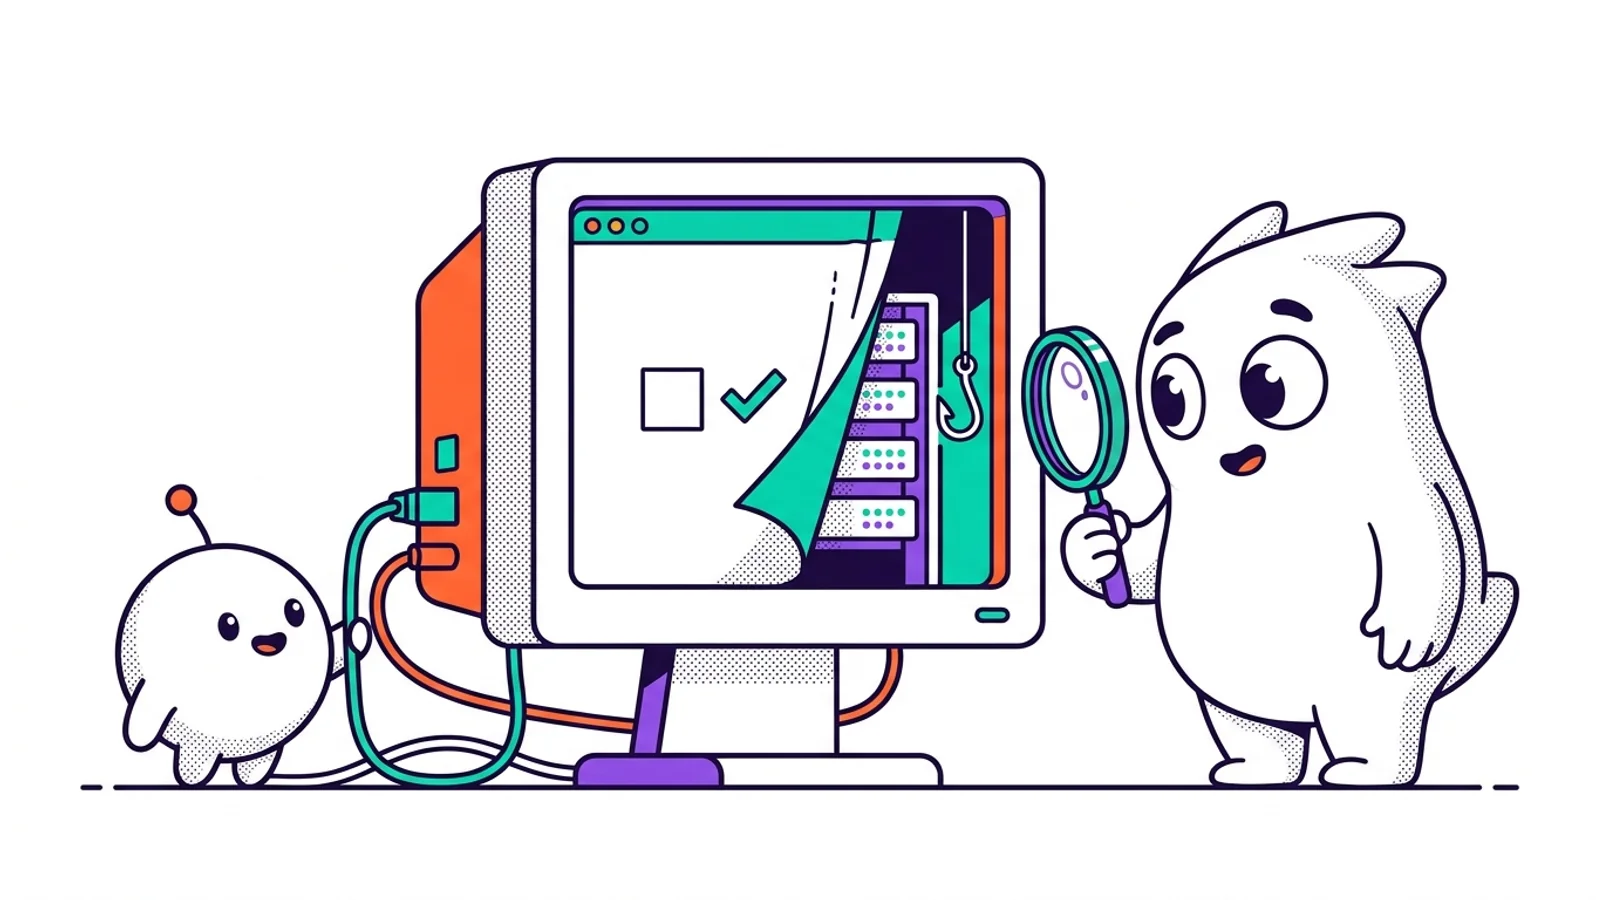
▲ Arquitectura de evasión: el falso captcha opera como fachada para ocultar la infraestructura maliciosa mediante técnicas de cloaking.
🎭 ¿Qué es el "Cloaking" en el Phishing?
El cloaking (encubrimiento) es una técnica adaptada del marketing digital que consiste en mostrar contenidos diferentes a los usuarios reales y a los bots o rastreadores web.
Cuando los sistemas de seguridad automatizados (como filtros de correo, antivirus o bots de indexación de Google) analizan un enlace sospechoso, el servidor del atacante detecta su origen y le muestra una página completamente inofensiva o un error 404 Not Found. Sin embargo, cuando accede una víctima potencial (un usuario real, con una IP residencial y del país objetivo), el servidor le permite el paso al sitio malicioso.
Análisis técnico: ¿Cómo discriminan los atacantes a quién dejar pasar?
Al auditar el código fuente del script antibot.php recuperado de la campaña, observamos la aplicación de filtros sumamente estrictos en tres niveles principales:
- Listas Negras de User-Agents: El script busca activamente 34 firmas en el User-Agent del navegador. Si detecta cadenas como
bot,crawl,spider,curl,wget,selenium,headless,googlebotosemrush, bloquea el acceso de inmediato. - Bloqueo de Hostnames e IPs de Nubes: El servidor realiza una resolución inversa de la IP y bloquea cualquier conexión proveniente de centros de datos de proveedores como
amazonaws,digitalocean,linode,vultr,ovhohetzner, así como redes que contengan términos comovpn,vpsoproxy. - Filtros Geográficos Estrictos (Geofencing): El archivo
config.phpdefine qué países tienen permitido el acceso:"allowed_countries" => ["CL"]. Si la IP del usuario no pertenece a Chile, el servidor retorna un error 404 simulado, ocultándose por completo de analistas internacionales.
🤖 El Engaño del Falso Captcha ("Shield Protect")
Una vez superada la barrera inicial del Cloaking, los atacantes no exponen el portal de suplantación bancaria directamente. En su lugar, muestran una pantalla intermedia que imita un reto de verificación humana tipo Cloudflare, al que denominan "Shield Protect".
El usuario ve el clásico mensaje: "Confirme que usted es humano para acceder al contenido". Este paso cumple un doble propósito para el ciberdelincuente:
- Ingeniería Social: El usuario asocia el Captcha con legitimidad y seguridad. Piensa: "Si el sitio me pide validar que soy humano, debe ser oficial y seguro".
- Validación Técnica contra Sandbox: Al hacer clic, una función de JavaScript (
sV()) simula un proceso de verificación que dura 750ms y envía un formulario POST con un token criptográfico HMAC (sig), un timestamp (ts) y el indicador de confirmación (captcha_confirm). Esto detiene el paso a analizadores automáticos de seguridad que no ejecutan JavaScript interactivo o dinámico.
📊 Infraestructura Oculta: SQLite y el Panel "Tracker"
El análisis del servidor del atacante expuso una estructura de control interna bastante organizada:
- Base de Datos SQLite Local: La información capturada se guarda localmente en
data/database.sqlite. Para evitar que investigadores externos accedan a los datos recopilados, la carpeta está protegida por un archivo.htaccesscon la instrucciónDeny from all. - Seguimiento de Víctimas: El panel registra a cada visitante con su dirección IP, país, ciudad, dispositivo y un estado asignado:
VISUALIZED(entró al captcha),BOT(detectado como bot),BLOQUEADO(fuera del país o VPN) oLIBERADO(resolvió el captcha y pasó a la estafa). - Origen del Desarrollo: Aunque la campaña estaba diseñada para suplantar a un banco en Chile, todo el panel de administración (
panel.php) y las variables internas del servidor están escritos en portugués de Brasil, con la zona horaria del servidor configurada por defecto en"America/Sao_Paulo", lo que delata la procedencia del kit de phishing.
Al completarse la verificación del Captcha, el servidor "libera" al usuario redirigiéndolo dinámicamente a la estafa final alojada en dominios como gjgglm.com o livesistempaym.com con identificadores de campaña aleatorios para evadir detecciones basadas en reputación de URL.
🛡️ ¿Cómo Cuidarse? Consejos de Ciberseguridad
El hecho de que una página empiece con https:// o muestre un candado SSL válido ya no es garantía de seguridad (los atacantes usan certificados SSL gratuitos). Debemos aplicar medidas de protección avanzadas.
Para los Usuarios:
- Desconfía de Redirecciones Extrañas: Si al entrar a la web de tu banco ves pantallas de carga genéricas de "seguridad" o retos de captcha inusuales, cierra la pestaña de inmediato.
- Acceso Directo y Manual: No utilices enlaces recibidos por SMS, correo electrónico o mensajería. Escribe tú mismo la dirección oficial de tu banco en el navegador, o mejor aún, instala Huaso Shield, nuestra extensión de Chrome para bloquear estas estafas de forma automática.
- Inspecciona el Dominio: Busca variaciones sutiles en la barra de direcciones (typosquatting) o nombres genéricos que no tengan relación directa con el banco.
- Implementa 2FA con App o Llave Física: Prioriza el uso de Google Authenticator, Microsoft Authenticator o llaves de seguridad físicas (FIDO2) sobre los códigos por SMS, que son vulnerables a interceptaciones.
Para las Organizaciones:
- Aislamiento de Navegador (Browser Isolation): Implementar tecnologías que ejecuten las conexiones a enlaces sospechosos en entornos virtuales aislados, previniendo la ejecución de código malicioso local.
- Monitoreo de Marca y Dominios Activo: Registrar herramientas que alerten de manera automática la creación de dominios web que simulen el nombre o marcas de la empresa.
- Simulacros de Phishing Educativos: Capacitar periódicamente al personal técnico y operativo simulando flujos interactivos de estafas modernos, incluyendo cloakers y redirecciones.
💡 Conclusión
El phishing de hoy en día se ha convertido en una disciplina de ingeniería que abarca técnicas de segmentación de audiencias y evasión automática. Analizar cómo funcionan por dentro estos kits es clave para desarrollar estrategias de ciberdefensa robustas.
En Kometa Networks creemos firmemente que la educación y la concienciación constante son los escudos más efectivos para proteger la integridad digital de las personas y las empresas. ¡La ciberseguridad la construimos entre todos!
Preguntas Frecuentes (FAQ)
¿En qué consiste el ataque de phishing tipo ClickFix (falsos CAPTCHAs)?
Es un engaño técnico donde la web maliciosa pide al usuario presionar teclas específicas para "verificar que es humano", ejecutando silenciosamente un comando dañino en su sistema.
¿Qué es la técnica de cloaking en ciberataques?
Es una táctica donde la web falsa detecta si la visita viene de un bot de antivirus para mostrar una página inocente, reservando la trampa solo para usuarios reales.
¿Cómo prevenir este tipo de ataques evasivos en la empresa?
Implementando soluciones de seguridad en endpoints, restringiendo permisos administrativos a usuarios finales y concientizando sobre nuevas modalidades de estafa.
¿Necesitas un diagnóstico técnico de vulnerabilidades en tu servidor?
Analizamos tus cabeceras HTTP, certificados SSL y configuraciones de red para prevenir ataques con Cloaking y captchas maliciosos.
💬 Consultar Auditoría de Servidores por WhatsApp 🚀