El fin de semana me llegó un mensaje de texto que muchos chilenos habrán visto en sus teléfonos: una notificación urgente exigiendo el pago de una supuesta deuda de TAG por un monto de $5.799 CLP, bajo la amenaza de multas adicionales y la suspensión de mi licencia de conducir.
Había un pequeño detalle: yo no tengo automóvil.
Como fundador de Kometa Networks y desarrollador, sé perfectamente que estaba ante una campaña masiva de smishing (phishing por SMS). Pero en lugar de simplemente borrar el mensaje y seguir con mi día (como hicimos en un intento de phishing bancario anterior), decidí abrir mi terminal, ponerme el sombrero de investigador y ver qué tan lejos podía llegar para apagarles el negocio.
En este artículo les comparto la bitácora técnica de cómo logramos bloquear este fraude escalando el reporte por las capas más profundas de la infraestructura de internet.
1. El gancho y la ingeniería social detrás del SMS
El enlace del mensaje apuntaba a una dirección extraña: parastesintagc.cfd. Al ingresar (con las debidas precauciones y entornos seguros), me encontré con una réplica casi exacta de un portal de pagos de autopistas concesionadas chilenas.
La estrategia de los estafadores es puramente psicológica y utiliza tres pilares de la ingeniería social:
- Urgencia y miedo: Te asustan con la suspensión de la licencia o anotaciones en el registro de multas.
- Falsa legitimidad: Mencionan artículos legales reales (como el Art. 114 de la Ley Nº 18.290) para engañar al ojo desprevenido.
- Montos bajos: Cobrar $5.799 CLP es una genialidad delictiva; es un monto lo suficientemente bajo como para que una víctima real prefiera pagarlo rápido "para evitarse el problema" en lugar de ponerse a verificar si la deuda es real.
El botón de "PAGAR AHORA" no procesa ningún pago real: es un capturador de datos diseñado para robar credenciales bancarias y números de tarjeta (tarjetas de crédito o CuentaRUT).
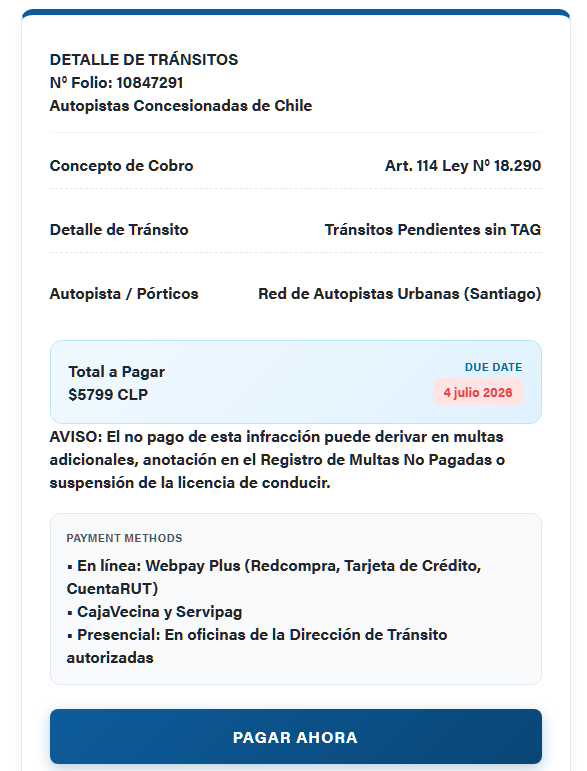
▲ Detalle del cobro falso de TAG imitando un portal de pagos.
2. Fase de investigación: Rastreando al enemigo en el WHOIS
Para desmantelar un sitio fraudulento, primero hay que saber dónde está parado. Lo primero que hice fue ejecutar una consulta WHOIS sobre el dominio. Los datos iniciales revelaron el patrón clásico del cibercrimen express:
- Fecha de registro: El dominio había sido creado el 5 de julio de 2026, apenas unas horas antes de que me llegara el SMS.
- Táctica de ocultamiento: Utilizaba los servidores de nombres (Nameservers) de Cloudflare (
nancy.ns.cloudflare.comyzod.ns.cloudflare.com).
Los atacantes usan Cloudflare no por su seguridad, sino como un escudo (proxy) para ocultar la dirección IP real de su servidor y evitar que los investigadores sepamos en qué país o empresa de hosting física está alojada la estafa.
3. Ejecutando el Takedown: El plan de acción en 4 capas
Para derribar una campaña de este tipo no basta con dar un aviso; hay que golpear en múltiples frentes simultáneamente para asfixiar su tráfico. Este fue el paso a paso de mi estrategia:
Capa 1: El escudo global (Google Safe Browsing)
El primer paso crítico fue reportar la URL directamente en el sistema de Navegación Segura de Google. Este paso es vital porque, una vez procesado, Google activa de forma masiva la famosa "pantalla roja de advertencia" en Chrome, Firefox y Safari a nivel mundial. Esto destruye la campaña de inmediato, ya que bloquea el paso de los usuarios antes de que siquiera puedan ver el sitio falso.
Capa 2: El intermediario (El reporte de abuso a Cloudflare)
A continuación, envié una denuncia formal de phishing al portal de abusos de Cloudflare. Su reacción fue sumamente eficiente. En poco tiempo, activaron su propia advertencia de "Suspected Phishing" al ingresar al enlace.
Pero lo más importante es que me entregaron la información técnica que venían ocultando: el proveedor de hosting original donde estaban los archivos de la estafa. Según los registros de Cloudflare, la infraestructura base pertenecía a Tencent Cloud (abuse@tencent.com).
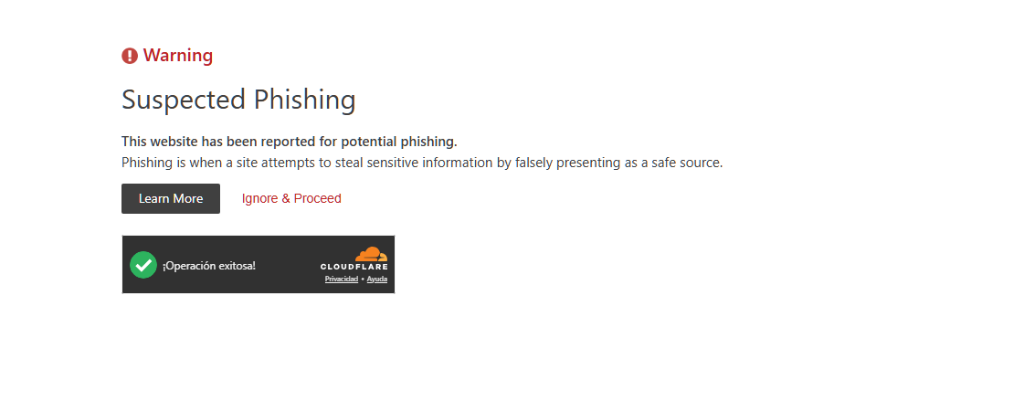
▲ Pantalla de advertencia Suspected Phishing de Cloudflare.
Capa 3: El juego del gato y el ratón (El rebote de Tencent)
Con el dato en la mano, procedí a escribirle al equipo de seguridad de Tencent (abuse@tencent.com) exigiendo la baja inmediata del servidor. Sin embargo, en la ciberseguridad los atacantes juegan al despiste. La respuesta de Tencent fue categórica: "Tras revisar, confirmamos que el dominio/IP provisto no está alojado en nuestros servicios".
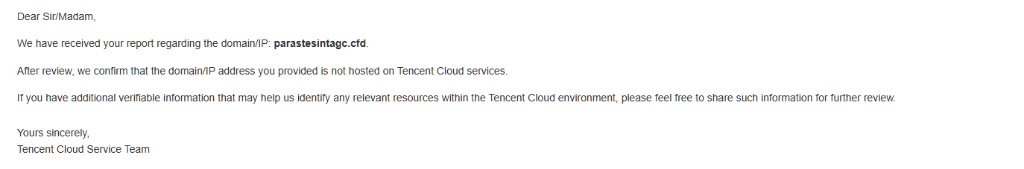
▲ Respuesta de Tencent confirmando que no alojan el sitio.
¿Cómo es esto posible si Cloudflare los apuntó a ellos? Es un truco muy común. Los estafadores compran infraestructura a través de revendedores (resellers) secundarios, configuran redes espejo o rotan las direcciones IP en cuestión de horas para que, cuando llegue la denuncia, el hosting original ya no vea el tráfico directo.
Capa 4: El golpe maestro (Ir tras el Registrar oficial)
Cuando el hosting se lava las manos, la jugada definitiva es apagar el interruptor desde el origen: la empresa donde los estafadores compraron directamente el dominio (el Registrar). Si logras que cancelen el dominio, este dejará de existir en los servidores raíz de internet y la estafa se cae por completo, sin importar a qué rincón del mundo apunten sus servidores.
Al hacer una inspección más profunda en los registros extendidos de la consulta WHOIS, saltó el dato exacto que los atacantes querían ocultar: el dominio fue adquirido a través de la entidad global Gname.com Pte. Ltd., cuyo correo exclusivo para denuncias por delitos informáticos es complaint@gname.com.
Procedimos a enviarles un informe completo con la evidencia técnica del fraude. Al golpear la puerta del vendedor directo con pruebas contundentes de suplantación de identidad (phishing) y fraude financiero, se activa su protocolo de suspensión de cuenta. Actualmente nos encontramos a la espera de que la entidad procese el reporte y concrete la baja definitiva del dominio; esperemos que así sea.
4. Bloqueo nacional: Activando las alarmas en Chile
Para asegurarme de que el impacto de la mitigación fuera completo en nuestro territorio, envié un reporte técnico detallado al CSIRT de Gobierno a través de su correo de incidencias (soc@csirt.gob.cl).
¿Por qué es importante este paso si ya estábamos persiguiendo el dominio a nivel internacional? Porque el CSIRT tiene línea directa con los proveedores de internet locales (VTR, Entel, Movistar, Mundo, etc.). Si el trámite internacional tarda unas horas, el CSIRT puede ordenar un bloqueo preventivo dentro de las redes chilenas, asegurando que ningún usuario local pueda acceder al sitio desde su celular.
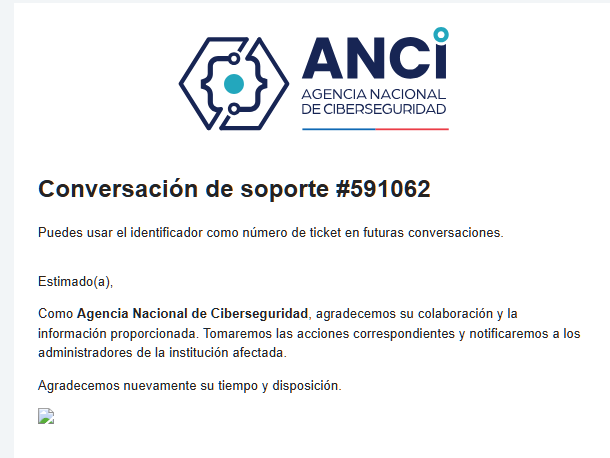
▲ Confirmación de reporte recibido por la Agencia Nacional de Ciberseguridad.
Actualización: ¿Triunfo definitivo o repliegue táctico?
Con fecha 10 de julio de 2026, al intentar ingresar al sitio de la estafa (parastesintagc.cfd), la plataforma devuelve un error inmediato:
¿Hemos triunfado? Sí, pero con matices importantes.
Un error 403 Forbidden (Service not available in your region) indica que el servidor sigue activo, pero ha bloqueado geográficamente las conexiones provenientes de nuestra región (Chile). Esto suele ocurrir por dos razones:
- Evasión de analistas: Los atacantes aplican geo-blocking al verse reportados por entidades de seguridad chilenas para evitar que sigamos auditando o recolectando evidencia de su backend.
- Mitigación regional: El proveedor o CDN aplicó filtros regionales tras recibir nuestras denuncias masivas.
Aunque el servidor original aún no se apaga por completo para el resto del mundo, la estafa ha quedado completamente inoperativa en Chile. El público objetivo local ya no corre peligro al hacer clic en el enlace, lo que representa una victoria crucial de mitigación comunitaria.
Reflexiones desde Kometa Networks
💡 Escudo Preventivo: Para contrarrestar estas estafas de forma definitiva y automatizada, acabamos de lanzar Huaso Shield, una extensión de Chrome que bloquea estas amenazas en tiempo real.
La ciberseguridad es una responsabilidad colectiva:
Un solo SMS malicioso borrado no cambia nada. Un SMS investigado y reportado correctamente puede salvar los ahorros o los datos bancarios de cientos de personas que no tienen formación técnica.
Los delincuentes usan capas, nosotros debemos conocerlas:
El cibercrimen actual está sumamente industrializado. Usan proxies, automatización y vacíos entre proveedores para evadir denuncias. Para combatirlos, hay que entender cómo funciona la arquitectura de internet (DNS, registradores, hostings) para saber qué puerta tocar cuando una se cierra.
La regla de oro ante la urgencia:
Ninguna autopista ni entidad gubernamental te cobrará deudas críticas mediante links genéricos en un mensaje de texto. Ante la duda, entra siempre digitando tú mismo la dirección oficial de la autopista o de portales consolidados como Servipag o Unired.
En Kometa Networks desarrollamos productos digitales orientados a la eficiencia, pero sabemos que ninguna línea de código es útil si no protegemos el entorno en el que operamos. Mantener la red limpia es tarea de todos. Si te llega un mensaje sospechoso, no te limites a ignorarlo: investiga y reporta.
Preguntas Frecuentes (FAQ)
¿Las autopistas urbanas en Chile envían cobros de cobro TAG por SMS?
No. Las autopistas concesionadas en Chile no notifican multas ni cobran saldos a través de enlaces SMS. Las consultas y pagos oficiales se realizan únicamente en portales autorizados como pasastesintag.cl, Servipag, Unired o los sitios oficiales de cada concesionaria.
¿Cómo identificar un sitio falso de pago TAG?
Suelen usar dominios con guiones o terminaciones extrañas, ofrecen descuentos irreales y presionan psicológicamente con supuestas multas que vencerán en pocas horas.
¿Qué datos buscan capturar en las estafas de cobro TAG?
Buscan obtener los números de tarjetas de crédito/débito y las claves bancarias del usuario mediante pasarelas de pago clonadas.
¿Necesitas proteger a tu empresa contra estafas de phishing activo?
Evaluamos tu infraestructura digital, capacitamos a tu personal contra ingeniería social y realizamos auditorías de seguridad en Chile.
💬 Consultar Auditoría de Ciberseguridad por WhatsApp 🚀