Durante las últimas semanas comencé a recibir correos reiterados —a veces semanales, otras casi diarios— informándome de un supuesto depósito de dinero en un banco con el que no tengo relación alguna: Banco Santander.
El patrón era siempre el mismo: un mensaje genérico, sensación de urgencia y un enlace para “revisar el abono”. Cansado de ignorarlos, decidí analizar el origen del enlace y actuar.
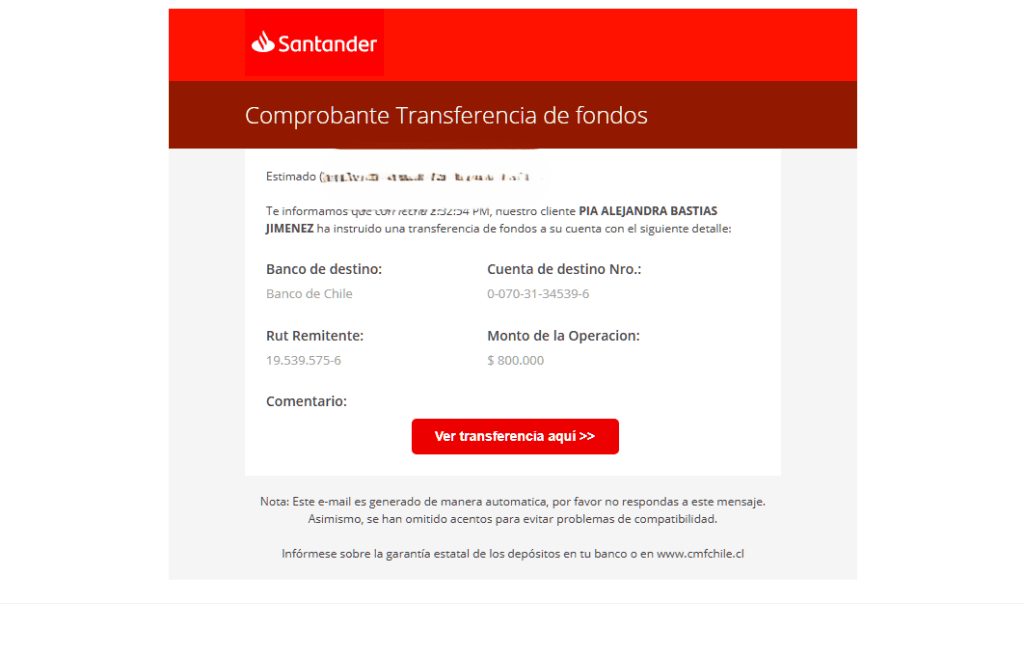
▲ Correo de Phishing de Banco Santander.
1. El detalle clave: el dominio
El enlace presente en los correos era: https://santandrchile.com. A simple vista parece legítimo, pero le falta una letra. Este tipo de variación mínima en dominios se conoce como typosquatting y es extremadamente común en estafas, ya que muchas personas no leen el dominio completo ni con atención, especialmente en dispositivos móviles.
2. Verificación del dominio (WHOIS)
El primer paso fue revisar la información pública del dominio mediante WHOIS. La consulta mostró:
- Fecha de creación reciente (registrado hace menos de 48 horas).
- Un registrador comercial estándar con datos del dueño ocultos.
- Uso de Cloudflare como intermediario de DNS/CDN.
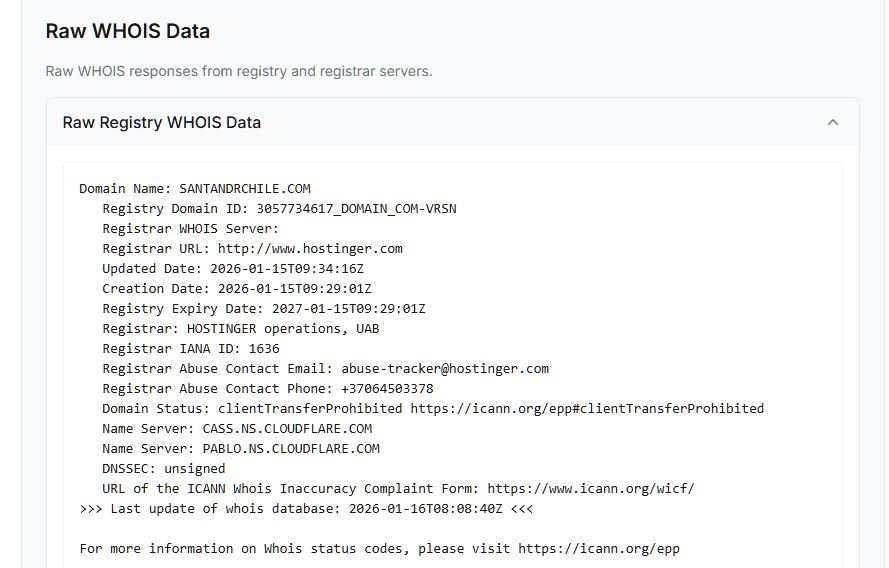
▲ WHOIS de santandrchile.com.
3. Denuncia a Cloudflare y Proveedores
Dado que el dominio utilizaba Cloudflare para ocultar su servidor de origen, se realizó una denuncia formal a través de su formulario de abuso de seguridad. Cloudflare no aloja el contenido, pero registra el incidente y notifica al proveedor de hosting real involucrado (en este caso, Hostinger).
▲ Reporte de Abuso en Cloudflare.
En paralelo, reportamos el dominio en la base de datos de Google Safe Browsing. Este paso es el más crítico para proteger al usuario general, ya que una vez que Google valida la denuncia, navegadores como Chrome, Firefox y Safari bloquean el acceso mostrando una pantalla roja de advertencia.
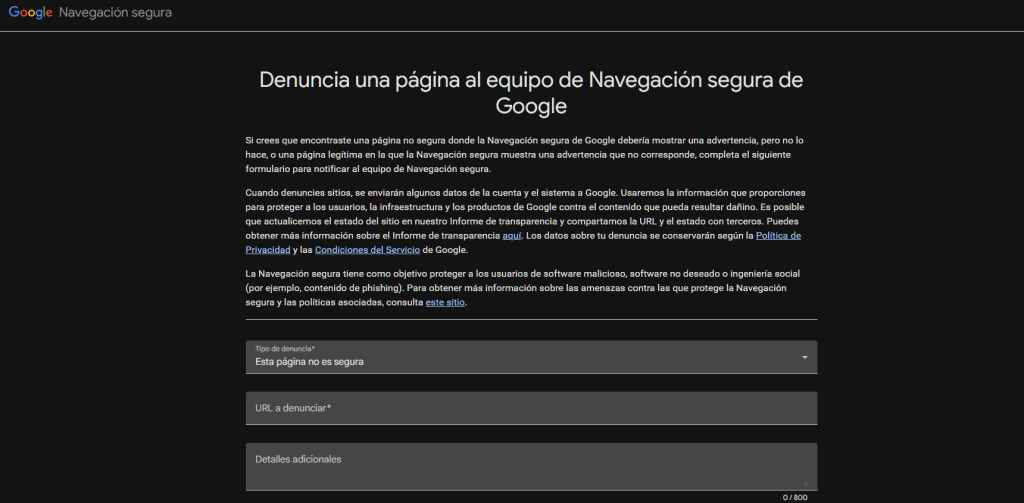
▲ Denuncia en Google Safe Browsing.
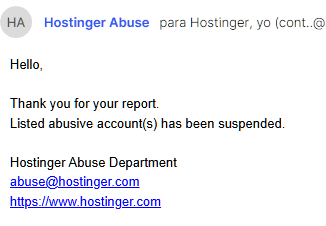
▲ Respuesta de Hostinger confirmando la suspensión.
Conclusión
No se trata de hackear al atacante. Se trata de leer con atención las URLs, usar herramientas de consulta pública y activar los canales de denuncia correctos. (Si quieres ver un caso más reciente donde derribamos la infraestructura en 4 capas, lee nuestra bitácora sobre el phishing de TAG en tiempo récord).
Cuando la comunidad de internet se organiza para denunciar de forma efectiva, la infraestructura de las estafas cae muy rápido. Para automatizar esta protección, acabamos de lanzar Huaso Shield, una extensión gratuita que bloquea estas amenazas antes de que carguen en tu navegador.
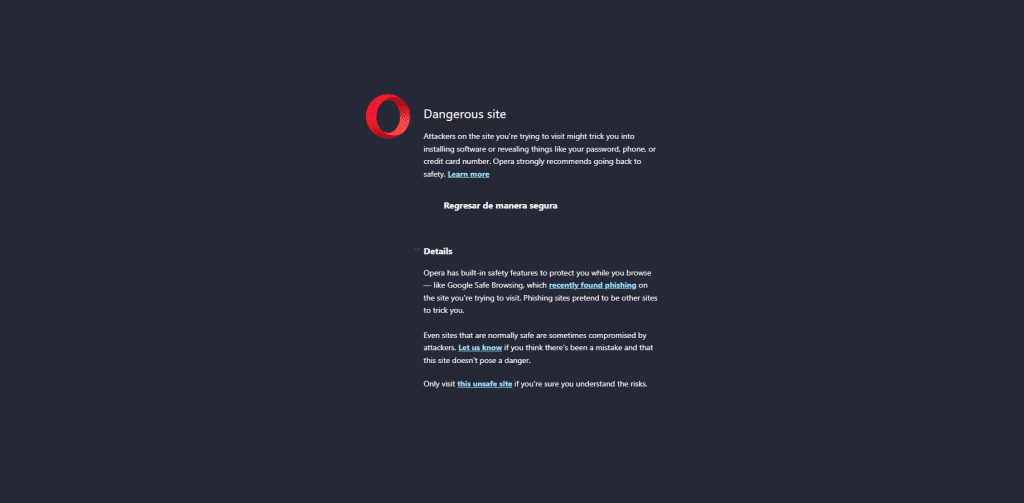
▲ Pantalla Roja de Bloqueo de Google Safe Browsing.
Preguntas Frecuentes (FAQ)
¿Qué significa la mitigación en tiempo récord de un sitio phishing?
Consiste en identificar la infraestructura maliciosa, alertar al proveedor de hosting y al registrador del dominio para dar de baja la web clonada en cuestión de horas.
¿Por qué los bancos no pueden bloquear estos sitios al instante?
Porque los ciberdelincuentes alojan las webs en servidores internacionales anónimos que requieren procedimientos de denuncia técnica formal para su baja.
¿Cómo proteger a los clientes de una empresa frente al phishing de marca?
Mediante el monitoreo activo de registros de dominios similares, alertas tempranas e implementación de seguridad en los canales de correo corporativo (SPF, DKIM, DMARC).
¿Temes que clonen el sitio web o la marca de tu negocio?
Monitoreamos registros DNS, certificados y plataformas contra sitios falsos creados por ciberdelincuentes para engañar a tus clientes.
💬 Proteger Mi Marca por WhatsApp 🚀