Existe un mito muy extendido entre dueños de agencias de marketing, estudios de desarrollo web y pequeñas empresas en Chile: "Nuestra empresa es muy chica, ¿a quién le va a interesar hackearnos si no manejamos tarjetas de crédito ni secretos de Estado?".
La realidad del cibercrimen actual es mucho más pragmática: a los delincuentes no les importan tus datos, les importa tu reputación. Un dominio corporativo con años de antigüedad, certificados SSL vigentes y sin historial de spam es un boleto de oro para burlar las defensas de Microsoft 365, Google Workspace y pasarelas de seguridad como Proofpoint.
En esta investigación forense para el blog de Kometa Networks, analizamos la anatomía completa de un ataque de phishing activo en Chile. El incidente involucra la suplantación de una supuesta financiera corporativa ("Alliance Capital"), el secuestro de un subdominio perteneciente a una empresa industrial chilena y la explotación de la web de una conocida agencia de diseño web en Rancagua convertida en una "mula de reputación".
▲ Esquema del ataque: un subdominio industrial secuestrado y una agencia web operando como puente de evasión.
📧 El Anzuelo: Facturación Crítica y Extorsión Administrativa
El ataque comienza en la bandeja de entrada con un correo diseñado para disparar pánico administrativo inmediato. El remitente afirma representar a "Alliance Capital Group", con firma formal a nombre de una supuesta ejecutiva de "Administración de Contratos":
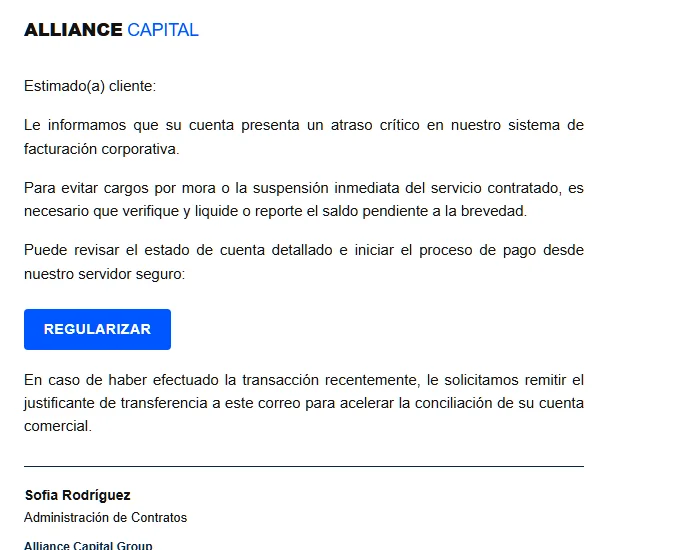
▲ Captura del correo recibido: urgencia financiera con botón directo a la infraestructura comprometida.
El texto utiliza ingeniería social clásica dirigida a departamentos de contabilidad y directivos de empresas:
Hasta aquí parece un intento de estafa común. Sin embargo, al inspeccionar los metadatos técnicos de la cabecera del correo y el destino del enlace, la operación exhibe una arquitectura modular sumamente sofisticada.
🔍 Eslabón 1: El Remitente y el Secuestro de Subdominio (DNS Hijacking)
Al revisar la dirección de origen del correo, descubrimos el primer elemento anómalo:
¿Qué es wintecsa.cl? Nuestra auditoría técnica expone la primera víctima colateral:
Wintec S.A., empresa manufacturera chilena ubicada en Quilicura, dedicada a ventanas y cerramientos de PVC. Dominio registrado legalmente en NIC Chile.
Mientras el dominio principal wintecsa.cl apunta a servidores de hosting en Chile (Haulmer / TuWeb), el subdominio soporte.wintecsa.cl resuelve a la IP 45.33.13.198.
Al geolocalizar la IP 45.33.13.198, comprobamos que pertenece a un VPS de Linode (Akamai Connected Cloud) en Richardson, Texas, Estados Unidos, corriendo un servidor web Nginx configurado expresamente como relay de correo.
¿Cómo ocurrió esto? Los atacantes obtuvieron credenciales del panel de control cPanel/WHM o explotaron una zona DNS huérfana para crear un registro A independiente (soporte). De este modo, montaron un servidor de correo masivo en Texas que dispara miles de correos con el nombre de un dominio chileno legítimo, eludiendo bloqueos por reputación de IP sin levantar sospechas en la empresa dueña del dominio.
🕸️ Eslabón 2: La "Mula de Reputación" (Agencia de Diseño Web)
El segundo hallazgo es el que más llama la atención. Al inspeccionar el enlace detrás del botón "REGULARIZAR", la URL de destino no apunta a un dominio sospechoso recién creado en Rusia o China, sino a:
La raíz de la dirección corresponde a Cuevita Creativa (cuevitacreativa.com), una agencia de diseño web, posicionamiento SEO y marketing digital ubicada en Rancagua, Región de O'Higgins, Chile.
¿Por qué una red de estafas internacionales alojaría sus enlaces en una agencia chilena? Aquí entra el concepto de Mula de Reputación:
- Filtros Antispam Inmaculados: Los motores de reputación de Microsoft 365 y Google Workspace asignan un puntaje de confianza alto a dominios activos durante años, con SSL legítimo y categorizados bajo "Servicios Empresariales y Diseño". Si el enlace del correo contiene ese dominio, pasa directo a la bandeja principal.
- Técnica de Redirección Parásita: Fíjate en la extraña sintaxis de la ruta:
/https:/www.alliancecg/.com/.... Mediante reglas de reescritura en el servidor web (.htaccessen LiteSpeed/Apache) o un script PHP intermediario, el servidor recibe la petición y la reenvía silenciosamente hacia el servidor de los delincuentes.
🛡️ Eslabón 3: El Falso Captcha para Cegar a la Inteligencia Artificial
Cuando el usuario hace clic en el enlace, no se encuentra de golpe con una pasarela bancaria. En su lugar, el navegador despliega una pantalla de validación intermedia aparentemente idéntica a los sistemas de verificación humana de Cloudflare o reCAPTCHA:
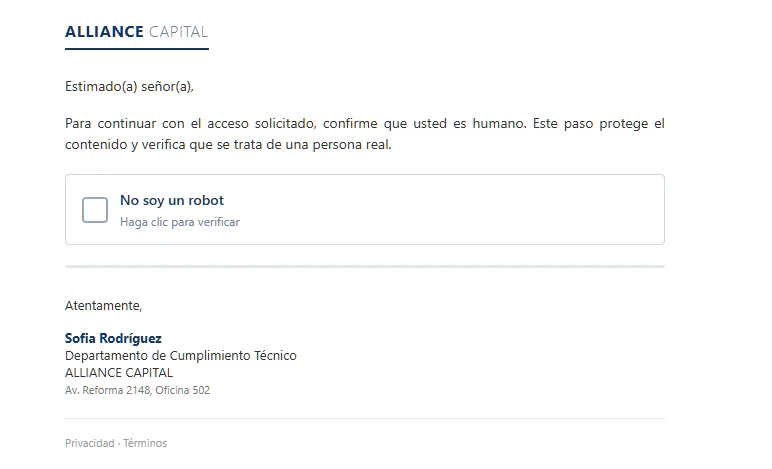
▲ Pantalla de Cloaking: un falso captcha con pie de página corporativo para tranquilizar a la víctima y bloquear rastreadores.
Esta pantalla cumple un rol técnico crítico denominado Anti-Sandbox Cloaking:
Los antivirus y filtros de correo empresariales analizan las URLs sospechosas mediante crawlers y entornos virtuales automatizados (sandboxes). Cuando el bot del antivirus abre la página, se encuentra con el checkbox de "No soy un robot".
Como el bot no hace clic ni resuelve el desafío interactivo de JavaScript, el servidor nunca le muestra el formulario de pago ni la página de fraude. El bot registra la URL con código HTTP 200 limpio y sin amenazas, autorizando el correo. En cambio, cuando un humano real marca la casilla, el script lo libera hacia la pasarela trampa.
Esta táctica se alinea con lo que analizamos previamente en nuestro informe sobre phishing de nueva generación y falsos captchas, donde los atacantes adaptan técnicas avanzadas de segmentación publicitaria para burlar la ciberdefensa corporativa.
🔓 ¿Cómo Lograron Hackear a una Agencia Web?
Nuestra auditoría pasiva del servidor de la agencia reveló un stack clásico muy extendido en el mercado chileno: WordPress sobre servidor LiteSpeed, Elementor Pro, WooCommerce, Contact Form 7 y temas comerciales tipo ThemeForest.
Los atacantes logran convertir estos sitios en mulas de ataque mediante tres vectores recurrentes:
- Contaminación Cruzada en Hosting Compartido: Muchas agencias manejan decenas de clientes en una misma cuenta de hosting o servidor VPS. Si un cliente antiguo tiene un WordPress abandonado sin actualizar, el atacante explota esa vulnerabilidad, escala privilegios en el sistema de archivos del servidor y compromete todos los demás sitios alojados bajo la misma cuenta.
- Plugins o Temas Comerciales Desactualizados o "Nulled": El uso de temas o extensiones descargadas de fuentes no oficiales suele incluir puertas traseras (webshells silenciosas) preinstaladas que permiten a los atacantes inyectar código meses después sin levantar alertas.
- Credenciales Robadas por Infostealers: Malware como LummaC2 o RedLine infecta computadores de diseñadores o desarrolladores mediante programas piratas o correos de prueba, extrayendo contraseñas guardadas en navegadores, FileZilla o clientes FTP.
🛡️ Checklist Kometa: Cómo Blindar tu Agencia y tu Empresa
Si administras sitios web o eres responsable de la infraestructura digital de tu empresa, aplica estas medidas técnicas para no terminar en una lista negra global de ciberseguridad:
Revisa mensualmente tu zona DNS en cPanel o Cloudflare. Elimina registros huérfanos y subdominios que ya no utilices. Si un atacante apunta un subdominio a su propio servidor, podrá enviar correos firmados a tu nombre.
Configura tus registros SPF, DKIM y una política DMARC estricta con p=reject. Esto instruye a los servidores de correo del mundo a rechazar inmediatamente cualquier correo enviado a tu nombre que no provenga de tus IPs autorizadas.
Nunca alojes la web de tu agencia y los proyectos de tus clientes en el mismo usuario cPanel o directorio compartido. Utiliza cuentas cPanel aisladas o contenedores Docker para contener cualquier posible brecha.
Configura alertas de integridad en archivos críticos del servidor (.htaccess, index.php, wp-config.php). Los atacantes suelen insertar redirecciones condicionales que solo se activan cuando la petición viene desde ciertos navegadores o países.
Para evitar que tu personal caiga en trampas con redirecciones o URLs intermedias engañosas, instala Huaso Shield, nuestra extensión gratuita para Google Chrome, desarrollada por Kometa para detectar discrepancias de dominio y bloquear fraudes dirigidos a empresas chilenas.
Aclaración importante: Tanto la empresa manufacturera Wintec S.A. como la agencia de diseño web Cuevita Creativa son víctimas colaterales inocentes de brechas de seguridad y no tienen relación alguna con los estafadores. Desde el equipo de ingeniería de Kometa Networks canalizamos los antecedentes técnicos al CSIRT de Gobierno (csirt.gob.cl) y a los proveedores de hosting e infraestructura (Haulmer y Linode/Akamai) para solicitar la baja del subdominio malicioso y la remediación de los servidores comprometidos.
🟢 Actualización: La Web Mula ya fue Desinfectada
Al término y cierre de esta publicación, confirmamos una excelente noticia en el ecosistema digital chileno: el vector de redirección parásita alojado en la agencia Cuevita Creativa ha sido exitosamente neutralizado.
Al auditar nuevamente las rutas inyectadas por los ciberdelincuentes —como la variante dirigida a casillas corporativas con hash rastreador (https://cuevitacreativa.com/AllianceCapital/facturaciondetallo/?hash=...)—, el servidor ya no sirve la pantalla de falso captcha ni redirecciona hacia servidores externos:
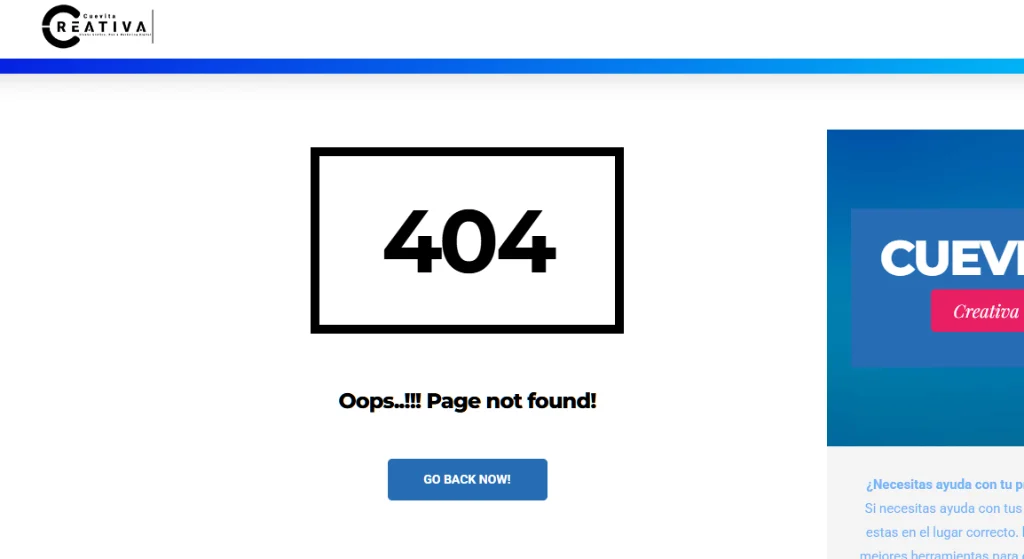
▲ Estado actual: el directorio malicioso inyectado arroja error 404 nativo de WordPress, confirmando la purga del servidor.
El servidor web ahora responde con la página nativa de error 404 Not Found ("Oops..!!! Page not found!") del tema de la agencia. Esto demuestra que los administradores técnicos o su proveedor de hosting actuaron con rapidez para eliminar los directorios parásitos y depurar las reglas de reescritura, cortando de raíz el eslabón de transporte que utilizaban los estafadores.
🔄 El Juego del Gato y el Ratón: Rotación de Mulas y Descarga de Malware (Dropper)
Sin embargo, la mitigación de un servidor no detiene a una banda cibernética organizada. Minutos después de la caída del enlace en Cuevita Creativa, nuestro equipo de monitoreo detectó una segunda oleada masiva de correos apuntando a una nueva víctima chilena: adhequim.cl (empresa industrial de adhesivos y productos químicos).
En esta nueva tanda, los ciberdelincuentes utilizaron un enlace deliberadamente ofuscado: https://adhequim.cl/https:/www.alliancecg/.com/capital/group/servicios. Se trata de un intento de evasión heurística mediante concatenación de rutas para engañar a los filtros perimetrales de correo corporativo. Afortunadamente, este vector secundario también fue neutralizado en cuestión de horas por la administración del servidor o su hosting, respondiendo igualmente con código 404. Esto confirma una tendencia alentadora: cada vez más proveedores de hosting en Chile reaccionan con rapidez ante reportes de abuso.
Al ejecutar el flujo completo en un entorno aislado y superar el falso desafío de verificación ("No soy un robot"), descubrimos la verdadera carga maliciosa de la operación:
El falso captcha gatilla la descarga automática de un archivo comprimido de exactamente 1 KB (1.044 bytes) bautizado como FacturCargosContractoVisorNJ983589242.zip.
En paralelo, el navegador es redirigido a un tercer servidor fraudulento (dakofaka.com/pagefa/frwrd/index.html) que simula el portal de cobro de Alliance Capital para desviar la atención de la víctima.
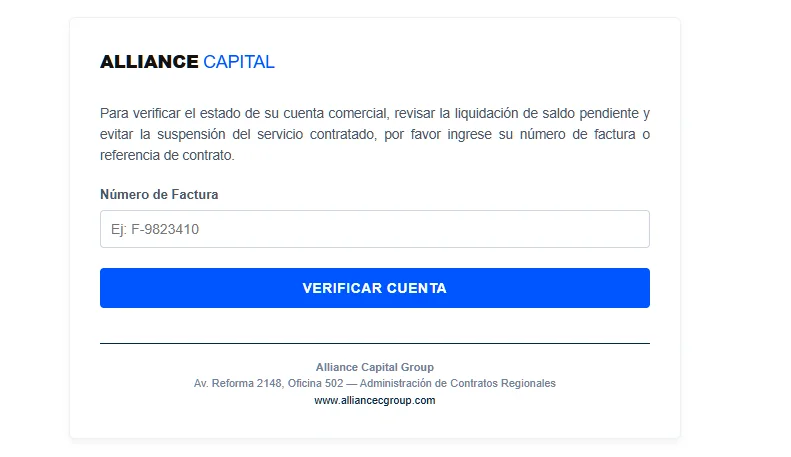
▲ Pantalla final de distracción: solicita el "Número de Factura" para mantener al usuario ocupado mientras el dropper descargado busca ser ejecutado en el sistema.
¿Qué hay dentro del ZIP de 1 KB? En análisis forense, un archivo comprimido de tan solo 1.044 bytes con un nombre administrativo largo no contiene un documento PDF real: contiene un Dropper (habitualmente un archivo de acceso directo .lnk malicioso, o un script .vbs o .js ofuscado). Si el usuario comete el error de descomprimirlo y hacer doble clic creyendo que es un visor oficial de cobros, el script ejecuta llamadas PowerShell en memoria para descargar e instalar troyanos bancarios o infostealers (diseñados para robar credenciales de navegadores, cookies de sesión y tokens de acceso corporativo).
❓ Preguntas Frecuentes (FAQ)
¿Qué es exactamente una "mula de reputación" en ciberseguridad?
Es un servidor o dominio legítimo perteneciente a una empresa real que ha sido comprometido silenciosamente. Los ciberdelincuentes no roban sus bases de datos, sino que aprovechan su antigüedad y reputación limpia en internet para enviar correos de spam o redirigir tráfico malicioso burlando los filtros de seguridad.
¿Por qué las páginas de phishing incluyen un botón de "No soy un robot"?
Se trata de una técnica de evasión llamada Cloaking. Los escáneres automáticos de antivirus y filtros de correo no interactúan con el desafío de verificación, por lo que el servidor solo les muestra una pantalla inofensiva y reporta el enlace como seguro. Solo un usuario humano real hace clic y es redirigido a la estafa final.
¿Qué debo hacer si se descargó un archivo .zip sospechoso pero no lo abrí?
Si el archivo solo se descargó en tu carpeta de Descargas y nunca le hiciste doble clic ni lo descomprimiste, tu computador está 100% a salvo: el código malicioso no ha sido ejecutado. Elimínalo de inmediato con Shift + Supr (eliminación permanente) y vacía la papelera de reciclaje.
¿Cómo puedo saber si el dominio de mi empresa está siendo utilizado para phishing?
Revisa regularmente si tu dominio aparece en listas negras de correo como Spamhaus o Barracuda, audita la creación de subdominios desconocidos en tu panel DNS y activa reportes DMARC para recibir alertas automáticas cuando terceros intenten enviar correos no autorizados usando tu marca.
¿Sospechas que tu servidor o dominio ha sido comprometido?
En Kometa realizamos auditorías forenses profundas de infraestructura, configuramos DMARC/SPF a prueba de fallos y blindamos sitios web contra inyecciones y desvío de reputación. Conoce nuestro servicio de ciberseguridad corporativa o conversa directamente con un especialista.
💬 Solicitar Auditoría de Seguridad por WhatsApp 🚀