Recibir un correo electrónico que dice provenir del Modo Confidencial de Gmail enciende de inmediato las alertas de curiosidad de cualquier persona o equipo de trabajo. El mensaje promete máxima privacidad: fecha de caducidad, bloqueo para reenviar o imprimir y la garantía de que solo el destinatario autorizado puede leerlo.
Sin embargo, en el mundo de la ciberseguridad corporativa, la sofisticación tecnológica no siempre viaja con buenas intenciones. Hoy exponemos la autopsia forense de un caso real vivido minuto a minuto en los canales de Kometa Networks, que ilustra con precisión quirúrgica una de las tácticas más invasivas de la ciberdelincuencia contemporánea: el Spear Phishing Multicanal con abuso de herramientas legítimas (Living off the Land).
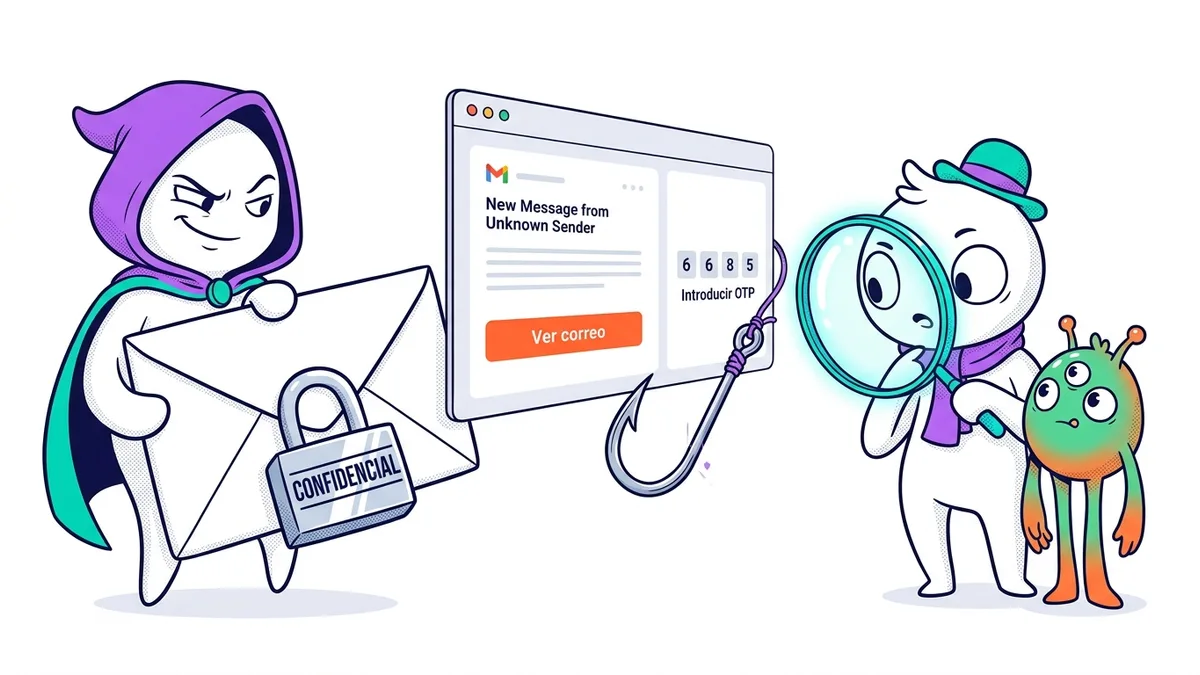
▲ Análisis forense Kometa: el atacante oculta el anzuelo malicioso tras un correo confidencial con código OTP y presiona a la víctima mediante ingeniería social coordinada en WhatsApp.
1. Fase 1: El anzuelo inicial y la falsa "Reunión"
A las 18:08 horas, ingresó a nuestro servidor de correo una primera notificación emitida oficialmente por la infraestructura de Google hacia nuestra casilla corporativa (hola@kometa.cl):
"Wilson Palma te envió un correo electrónico con el modo confidencial de Gmail: Reunión"
"Puedes abrir el mensaje con el siguiente vínculo, que solo funcionará para hola@kometa.cl."
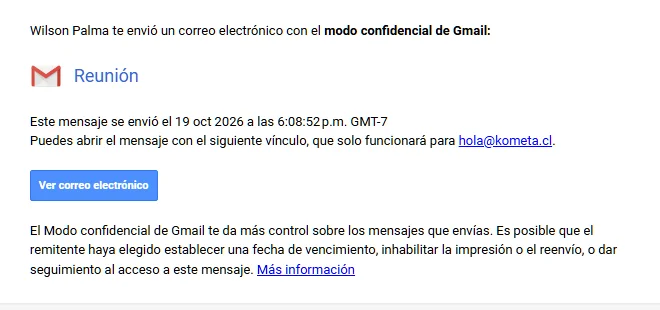
▲ Primer impacto: correo enviado a hola@kometa.cl con remitente desconocido ("Wilson Palma"), asunto genérico ("Reunión") y enlace a confidential-mail.google.com.
El estímulo inicial buscaba explotar el FOMO (Fear of Missing Out): hacer dudar a quien atiende el buzón sobre un supuesto cliente desatendido o un compromiso agendado. Al no obtener respuesta inmediata en esa casilla, el atacante no abandonó la operación: inició una escalada de presión multicanal.
2. Fase 2: La escalada multicanal en tiempo real
Pocas horas después, el ataque pasó de un simple correo sospechoso a un cerco coordinado en tres frentes simultáneos:
Llegó un segundo correo confidencial con asunto "Solicitud", esta vez dirigido a la cuenta personal del fundador (ariskorojas@gmail.com) desde la dirección wabogpalma79@gmail.com.
En el mismo minuto, el número telefónico +56 9 3723 9533 abrió conversación por WhatsApp haciéndose pasar por un prospecto interesado en contratar servicios.
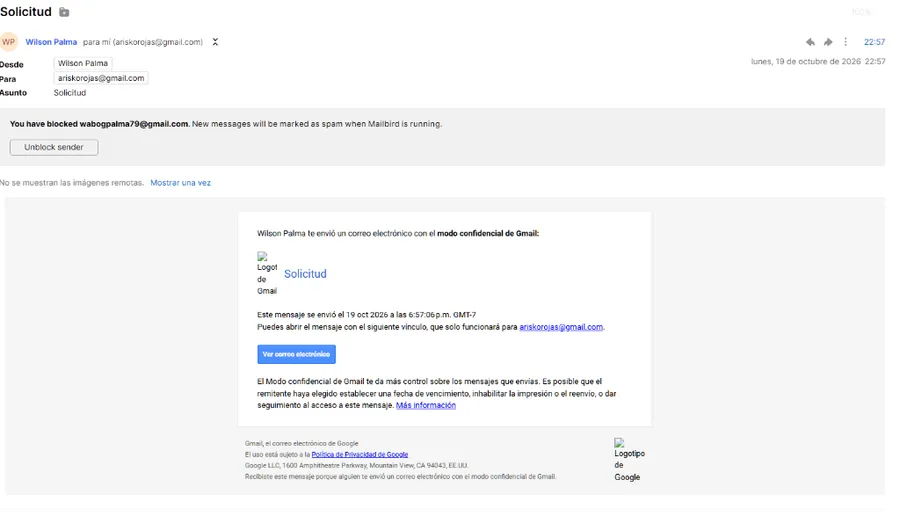
▲ Segundo vector: correo confidencial dirigido a la casilla personal desde la cuenta wabogpalma79@gmail.com con asunto "Solicitud".
El señuelo del "Proyecto Artístico" en WhatsApp
Para inducir a la víctima a abrir el mensaje, el operador desplegó una conversación de WhatsApp milimétricamente diseñada para atraer a productoras y diseñadores:
"Hola, me gustaría conversar sobre un presupuesto flexible para potenciar mi proyecto artístico."
Al solicitarle detalles básicos para validar su identidad ("¿Tu nombre y de dónde eres? ¿Qué tipo de proyecto tienes?"), el libreto del estafador quedó en evidencia:
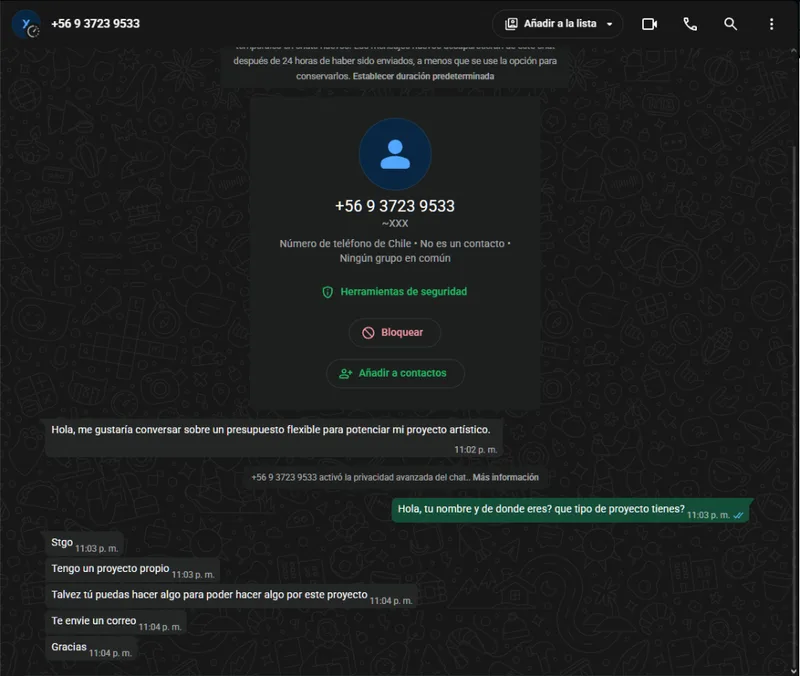
▲ Evidencia forense de WhatsApp: el número +56 9 3723 9533 activa mensajes temporales, responde con evasivas ("Talvez tú puedas hacer algo para poder hacer algo por este proyecto") y fuerza el cierre: "Te envie un correo".
- Horario nocturno intempestivo (23:02 hrs): Ninguna empresa, productor o cliente formal inicia negociaciones de un proyecto comercial un lunes a las 11 de la noche por WhatsApp.
- Perfil anónimo "~XXX" y sin foto: En la captura de WhatsApp se observa el identificador
~XXXy la silueta genérica. Es la firma típica de cuentas desechables o bots sin trazabilidad personal. - El anzuelo del "Presupuesto Flexible": Apela al talón de Aquiles de cualquier agencia, freelancer o pyme creativa. La promesa de dinero fácil busca generar urgencia para que la víctima deje de lado la cautela.
- El desmoronamiento ante preguntas técnicas: Bastaron dos preguntas de validación básica ("¿Tu nombre y de dónde eres? ¿Qué proyecto tienes?") para que el libreto criminal colapsara en la frase circular: "Talvez tú puedas hacer algo para poder hacer algo por este proyecto", forzando su huida: "Te envie un correo. Gracias".
3. La caída de la careta: El delator de Truecaller
Para cerrar la investigación forense, contrastamos el número telefónico del atacante (+56 9 3723 9533) en la base de datos comunitaria de Truecaller. El resultado desmoronó cualquier apariencia de seriedad:
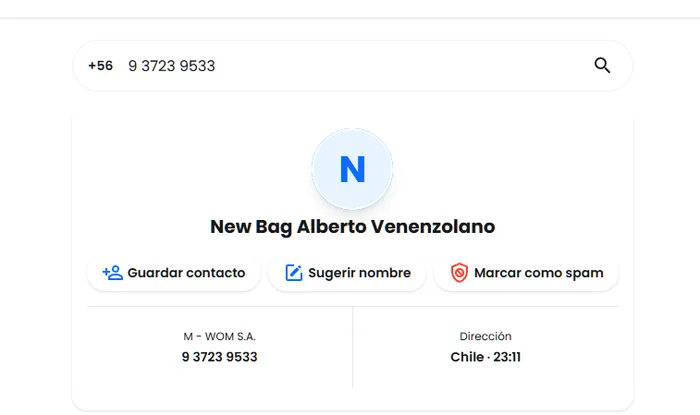
▲ Radiografía en Truecaller: la línea móvil +56 9 3723 9533 pertenece a la compañía WOM S.A. y figura indexada por la comunidad como "New Bag Alberto Venenzolano".
Este hallazgo evidencia cómo operan las bandas de ciberdelincuencia de baja estofa en Chile:
- El falso prestigio en Gmail: Utilizó el alias "Wilson Palma" bajo la casilla
wabogpalma79@gmail.com. La combinaciónwabogbusca emular a un "Wilson Abogado Palma" para revestir de supuesta autoridad jurídica asuntos ambiguos como "Reunión" o "Solicitud". - El personaje camaleónico en WhatsApp: Se hizo pasar por un cliente artístico de Santiago con fondos disponibles para contratar servicios.
- La realidad del chip en la red telefónica: El número corresponde a una línea prepago de WOM S.A. (comprada comúnmente en la calle sin registro de RUT), indexada en Truecaller como "New Bag Alberto Venenzolano" por haber pertenecido previamente al comercio informal de bolsos o reventa de chips activados.
Los ciberdelincuentes no atacan de forma personalizada porque crean que el receptor sea ingenuo: disparan con ametralladora estadística. Saben que de cada 100 profesionales contactados, al menos 3 o 4 estarán distraídos, cansados o con necesidad de ventas y abrirán el archivo sin formular preguntas previas.
4. Por qué los filtros corporativos quedan ciegos (SEG Bypass)
¿Por qué ninguna de las dos casillas marcó estos correos como spam automáticamente?
El correo no proviene de un servidor botnet ni de una IP en lista negra. Es despachado por los servidores oficiales de Google Workspace con firmas SPF, DKIM y DMARC auténticas de google.com.
Las pasarelas de seguridad (Proofpoint, Microsoft Defender, Mimecast) escanean enlaces entrantes simulando clics. Al toparse con la pantalla de autenticación OTP de Google, el robot no puede entrar y califica el mensaje como "Seguro".
5. Qué buscan robar: El verdadero Payload
Si la víctima solicita el código OTP a su correo y accede al visor confidencial, se encuentra con la trampa real:
Las dos modalidades de ataque que ocultan estos correos:
- Infección con Info-Stealers (Lumma / RedLine): El mensaje incluye un enlace a Google Drive o OneDrive titulado "Brief_Proyecto_Artistico.zip" o un archivo con extensión falsa (ej:
.pdf.exeo scripts PowerShell/VBS). Al ejecutarse, extrae silenciosamente contraseñas guardadas en el navegador, cookies de sesión activa y monederos digitales. - Robo de Credenciales y Cuentas Publicitarias: Un enlace señuelo que redirige a una pantalla clonada de inicio de sesión de Google o Microsoft 365. El objetivo habitual en agencias creativas es secuestrar canales de YouTube con audiencia y cuentas de Meta Ads / Business Manager para correr campañas fraudulentas.
6. Guía de Acción: Qué hacer si eres blanco de este ataque
Si tú o tu equipo recibieron mensajes de esta red o de números con el mismo libreto, aplica de inmediato este protocolo de contención:
No continúes la conversación. Presiona el menú del contacto, selecciona "Bloquear" y marca obligatoriamente la casilla "Reportar a WhatsApp" para que los servidores de Meta suspendan la línea.
No solicites el código OTP ni abras el botón azul. Bloquea la dirección del remitente (en este caso wabogpalma79@gmail.com), marca el correo como "Phishing" y vacía la papelera.
Si llegaste a ingresar contraseñas o ejecutaste algún archivo descargado: 1. Desconecta tu computador de Internet inmediatamente. 2. Cambia tus contraseñas de Google, Microsoft y bancos desde otro dispositivo seguro. 3. Cierra todas las sesiones activas en la configuración de seguridad de Google / Microsoft. 4. Ejecuta un análisis antimalware completo con Windows Defender o Malwarebytes.
Preguntas Frecuentes (FAQ)
¿Por qué el remitente me contactó por WhatsApp y por correo a la vez?
Es una técnica de ingeniería social llamada Spear Phishing Multicanal. Al presionar por WhatsApp fingiendo ser un cliente interesado, el atacante busca vencer tu desconfianza para que vayas a tu correo a abrir el enlace sin pensar.
¿El dominio confidential-mail.google.com es falso o malicioso?
No. El dominio pertenece legítimamente a Google. El peligro no es la infraestructura de Google, sino el contenido del mensaje y los archivos trampa que los estafadores ocultan tras la pantalla de verificación OTP.
¿Qué debo hacer si ya hice clic en "Ver correo electrónico"?
Hacer clic en el botón de Google no infecta tu dispositivo por sí solo. El riesgo real ocurre si solicitas el código OTP, entras a la vista del mensaje y descargas archivos adjuntos o introduces tus contraseñas en enlaces externos.
¿Cómo descubrieron mis dos correos y mi número de WhatsApp?
Los ciberdelincuentes hacen barridos automatizados de sitios web empresariales, registros de dominios (WHOIS), perfiles de LinkedIn y bases de datos filtradas en Internet para correlacionar números y correos asociados a una misma persona.
¿Quieres blindar las comunicaciones corporativas de tu empresa?
En Kometa auditamos la seguridad de tus casillas, configuramos políticas SPF/DKIM/DMARC avanzadas y entrenamos a tu equipo de ventas y operaciones para neutralizar ataques de ingeniería social antes de que comprometan tu negocio.
💬 Consultar Asesoría en Ciberseguridad por WhatsApp 🚀