La codiciada insignia azul de verificación en Instagram y Facebook es uno de los activos digitales más deseados por creadores de contenido, agencias de marketing y pequeñas empresas en Chile. Para un negocio, ese pequeño tick azul transmite autoridad, confianza y protección contra suplantaciones. Sin embargo, para los ciberdelincuentes internacionales, representa el anzuelo psicológico perfecto para orquestar ataques de secuestro de cuentas (Account Takeover o ATO) a escala masiva.
En esta investigación forense para el blog de Kometa Networks, analizamos la anatomía completa de un ataque de phishing de última generación detectado en Chile. La operación combina ingeniería social dirigida, el abuso de infraestructura legítima de Google para evadir filtros de seguridad corporativos y un destino final alojado en servidores en el extranjero.
▲ Arquitectura del engaño: la promesa de una insignia de verificación gratuita oculta una redirección maliciosa hacia servidores en el extranjero.
📧 El Anzuelo: "Good News! | Meta Verification Invitation"
El ataque aterriza en la bandeja de entrada simulando una notificación oficial de Meta Platforms. El asunto del correo está diseñado para generar emoción y urgencia:
From: no-reply@verificationforcreators.com
To: contacto@actoresdechile.cl
El cuerpo del mensaje reproduce el diseño minimalista de Meta, apelando a la vanidad profesional de la víctima:
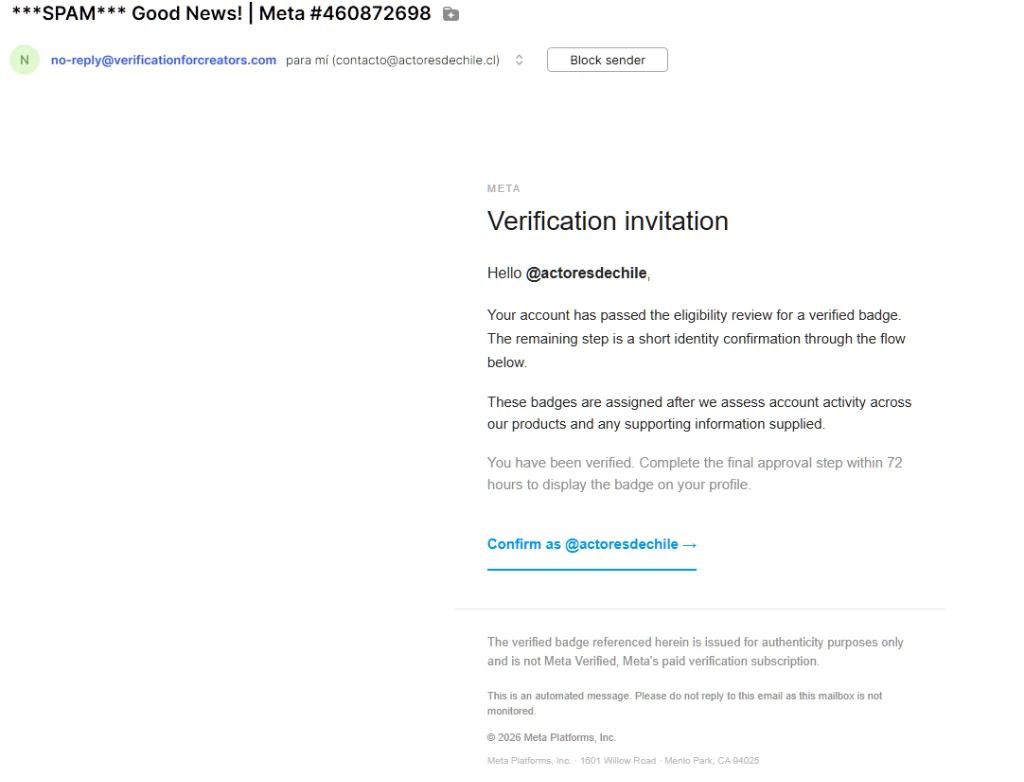
▲ Evidencia del correo recibido: personalización con el identificador del usuario y una falsa advertencia de 72 horas para forzar una decisión apresurada.
El texto incluye elementos psicológicos cuidadosamente calculados:
Para disipar sospechas, los estafadores añaden una nota legal falsa al pie de página aclarando con notable cinismo: "The verified badge referenced herein is issued for authenticity purposes only and is not Meta Verified, Meta's paid verification subscription". Buscan convencer al usuario de que ha obtenido el reconocimiento por mérito orgánico y no por el servicio de suscripción pagada de Meta.
🕵️ La Ironía Reveladora: La Cuenta de Instagram ya no Existe
En este incidente particular ocurrido en Chile, los atacantes cometieron un error fatal que expone de inmediato la naturaleza masiva y automatizada de su red delictiva: el proyecto destinatario ya había cerrado su cuenta de Instagram tiempo atrás.
¿Cómo es posible que Meta invite a verificar una cuenta inexistente? Esta contradicción desnuda el modelo operativo de estas bandas:
Los delincuentes no investigan a las víctimas en tiempo real. Utilizan bases de datos gigantescas extraídas mediante bots de raspado web hace meses o años, cruzando correos corporativos chilenos con identificadores de redes sociales.
Al automatizar millones de envíos, no verifican si el perfil continúa activo en la plataforma. Si el usuario aún tuviera la cuenta, el impulso de obtener la insignia gratis lo habría llevado al enlace.
🛡️ El Vector de Evasión: Abuso de Redirección en Google APIs
El aspecto técnico más peligroso de este ciberataque reside en la URL vinculada al botón del correo. En lugar de utilizar un enlace directo hacia su servidor fraudulento, los estafadores emplearon un vector conocido en ciberseguridad como abuso de confianza heredada (Inherited Trust Evasion):
¿Por qué utilizar un subdominio de Google? La estrategia responde a una evasión sistemática de filtros de seguridad:
Las pasarelas de seguridad de correo corporativo (como Microsoft Defender, Google Workspace o Proofpoint) confían ciegamente en googleapis.com. Los escáneres automáticos de enlaces analizan el dominio principal y permiten el ingreso del correo a la bandeja de entrada sin activar alarmas de bloqueo.
El destino real no aparece en texto plano en la URL. Viaja empaquetado en el parámetro &r= utilizando compresión Deflate/Zlib codificada en Base64. Al decodificar el payload en nuestro laboratorio forense, descubrimos el verdadero destino del fraude:
🌍 La Infraestructura Criminal: De Google a un Servidor en Turquía
Al auditar la infraestructura del dominio de destino (ig-verificationhelp.com), rastreamos el origen físico y la red de alojamiento utilizada por los atacantes:
La ruta /25404867019199136/form/ simula numéricamente el identificador de un ticket de soporte interno de Meta. En este servidor clonado, el atacante despliega un portal idéntico al centro de inicio de sesión de Instagram. Cuando la víctima introduce su usuario y contraseña, la plataforma fraudulenta solicita inmediatamente el código de verificación en dos pasos (2FA).
Mediante un ataque de intermediario automatizado (Adversary-in-the-Middle), el servidor en Turquía inyecta las credenciales en la API real de Instagram en cuestión de milisegundos. Una vez dentro de la cuenta, los atacantes ejecutan de forma automática:
Reemplazan el correo original por una casilla desechable en servidores rusos o temporales, impidiendo que el dueño reciba alertas de recuperación.
Generan nuevas llaves de autenticación y códigos de respaldo en su propio dispositivo, bloqueando por completo el acceso al titular legítimo.
La cuenta es revendida en foros de cibercrimen o utilizada de inmediato para lanzar fraudes de falsas inversiones en criptomonedas a todos los seguidores.
🛡️ Las 3 Reglas de Oro de Meta que Salvan tu Cuenta
Para evitar que tu agencia, marca o colaboradores caigan en estas trampas de ingeniería social, existen tres principios oficiales inquebrantables de Meta Platforms:
Instagram y Facebook nunca contactan de forma proactiva a ningún usuario para felicitarlo o invitarlo a verificarse. Cualquier trámite de insignia azul debe ser iniciado voluntariamente por el titular desde la aplicación móvil oficial.
La solicitud de verificación se realiza exclusivamente dentro de la app: Configuración y privacidad > Centro de cuentas > Meta Verified. Jamás requiere ingresar a formularios web externos de terceros.
Instagram cuenta con una función de auditoría interna contra phishing: en tu app ve a Configuración > Seguridad > Correos electrónicos de Instagram. Si el correo que recibiste no figura en esa lista oficial dentro de la aplicación, es 100% falso.
❓ Preguntas Frecuentes (FAQ)
¿Puede un correo con remitente falso burlar los filtros de seguridad de Google y Microsoft?
Sí, especialmente cuando utilizan técnicas de evasión por redirección abierta en subdominios de alta reputación como notifications.googleapis.com. Las pasarelas de seguridad analizan el destino del enlace y, al certificar que pertenece a la infraestructura de Google, no lo bloquean automáticamente.
¿Por qué me llegó este correo si mi empresa ya no tiene cuenta activa de Instagram?
Porque los atacantes compran y utilizan bases de datos masivas extraídas de internet mediante bots de raspado (scraping) acumuladas a lo largo de los años. No auditan si el perfil sigue activo antes del envío; simplemente disparan millones de mensajes a la espera de que algún usuario caiga en la trampa.
¿Qué debo hacer si hice clic en el enlace pero no ingresé mi contraseña?
Si solo hiciste clic y cerraste la ventana sin escribir tus credenciales ni autorizar descargas, tu cuenta está a salvo. Sin embargo, para mayor tranquilidad, verifica tus sesiones activas en la app de Instagram (Configuración > Centro de cuentas > Seguridad > Dónde iniciaste sesión) y cierra cualquier acceso desconocido.
¿Qué hago si ingresé mis datos y perdí el acceso a mi cuenta comercial?
Inicia inmediatamente el proceso oficial de recuperación desde la pantalla de login de Instagram seleccionando "¿Olvidaste tu contraseña?" y luego "¿Necesitas más ayuda?". Si tu cuenta corporativa incluía fotos de tu rostro o equipo, Instagram te permitirá realizar una verificación mediante video-selfie para validar tu identidad y expulsar al atacante.
¿Quieres blindar las cuentas y la presencia digital de tu empresa?
En Kometa Networks protegemos activos digitales corporativos, configuramos políticas de seguridad avanzadas en Google Workspace y Microsoft 365, y capacitamos a tu equipo contra fraudes de ingeniería social. Conoce nuestro servicio de ciberseguridad corporativa o conversa con un especialista.
💬 Solicitar Asesoría de Seguridad por WhatsApp 🚀