Una nueva ola masiva de correos electrónicos fraudulentos está atacando a usuarios y empresas en Chile suplantando a la empresa de logística Starken. La campaña utiliza el clásico anzuelo de un despacho retenido que "aguarda una sola acción tuya", amenazando con devolver el paquete si no se confirma la recepción antes de una fecha límite inmediata.
Sin embargo, lo que convierte a este ataque en una amenaza de alto riesgo no es su diseño visual, sino su vector de entrega: los atacantes han montado la primera fase del engaño sobre Google Cloud Storage (storage.googleapis.com), una técnica diseñada para atravesar sin problemas los filtros antispam corporativos y las pasarelas de seguridad de correo más estrictas.
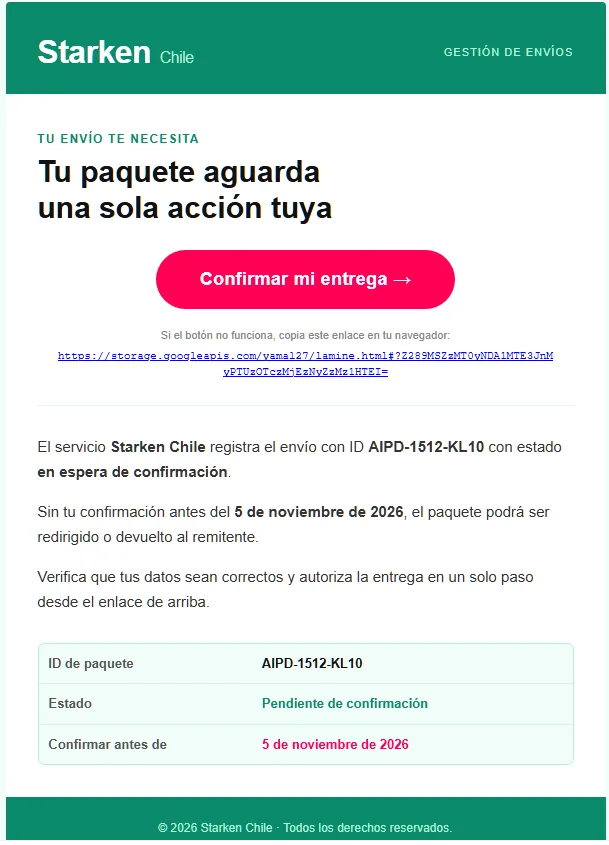
▲ Correo de phishing activo: réplica visual de Starken, asignación de un código ficticio e inducción al clic bajo amenaza de devolución.
🎯 Anatomía del Engaño: Presión Psicológica y Tracking Falso
El correo replica con precisión quirúrgica el lenguaje visual corporativo de Starken: encabezado verde institucional, botón magenta de acción y un bloque de datos que parece formal y legítimo. Los ciberdelincuentes explotan tres gatillos de ingeniería social sumamente efectivos:
- Curiosidad y duda: Asignan un identificador verosímil (en este caso,
AIPD-1512-KL10). Quien recibe compras frecuentes por internet suele dudar si se trata de un pedido atrasado o de un encargo que olvidó. - Urgencia con plazo perentorio: Alertan que el paquete será devuelto al remitente si no se autoriza antes del plazo estipulado. Esta presión temporal busca anular el pensamiento analítico de la víctima.
- Facilidad aparente: Indican que la entrega se autoriza "en un solo paso", minimizando la percepción de riesgo o esfuerzo requerido.
☁️ La Trampa Técnica: Abuso de Google Cloud Storage
¿Por qué los ciberdelincuentes no colocan directamente el enlace de su servidor pirata en el correo? Porque los filtros de seguridad de Google Workspace, Microsoft 365 o los antivirus corporativos bloquearían el mensaje en segundos.
En su lugar, emplean una táctica conocida en ciberseguridad como Living off the Land (LotL), que consiste en abusar de herramientas e infraestructura tecnológica legítima para fines maliciosos:
El Enlace Analizado en el Correo Fraudulento:
https://storage.googleapis.com/yamal27/lamine.html#?Z289MSZzMT0yNDA1MTE3JnMxPTUzOTczMjEzNyZzMz1HTEI=
Este vector ofrece tres ventajas críticas a los estafadores:
- Reputación de Dominio Impecable: El dominio raíz es
googleapis.com, propiedad de Google. Posee una reputación intachable y certificados SSL de primer nivel, por lo que ningún filtro de spam puede bloquear el dominio completo sin romper servicios legítimos. - Alojamiento Estático Barato y Desechable: Los atacantes suben archivos HTML simples a buckets públicos de almacenamiento en la nube, los cuales pueden crear y descartar en segundos.
- Carga de Parámetros Ofuscados: El fragmento que sigue al signo numeral (
#?Z289MSZ...) contiene parámetros codificados en base64 para identificar la campaña y a la víctima individual, ocultando la dirección de destino a los escáneres estáticos de correo.
🛡️ Intercepción en Tiempo Real: Huaso Shield Bloquea la IP Maliciosa
Al abrir el archivo alojado en Google Cloud, un pequeño script de JavaScript lee los parámetros y redirige al navegador de la víctima hacia la infraestructura maliciosa real, alojada en servidores VPS internacionales.
En esta campaña, la conexión final apuntaba directamente a la dirección IP 185.34.52.181, donde los atacantes montaron la pasarela falsa para solicitar cobros de flete ficticios y sustraer números de tarjeta de crédito, claves de seguridad y credenciales bancarias.
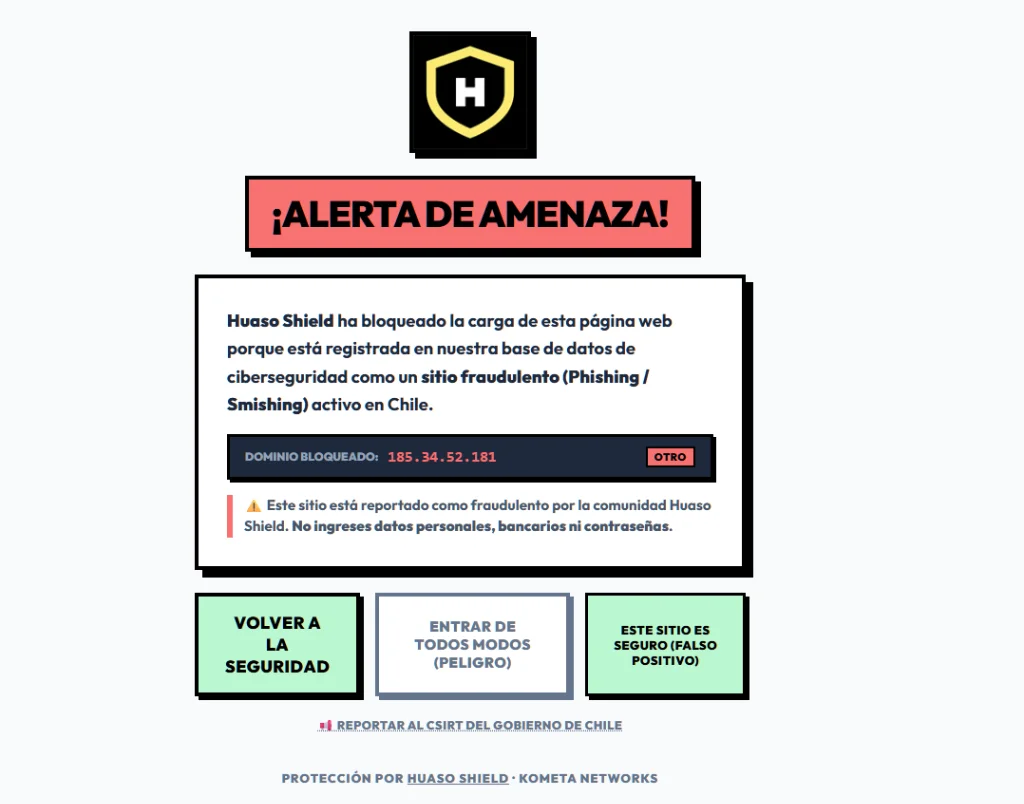
▲ Huaso Shield detiene de raíz la carga del portal malicioso al detectar la IP 185.34.52.181 en la base de datos de amenazas activas en Chile.
Gracias a los escudos perimetrales comunitarios, extensiones como Huaso Shield interceptan estas conexiones locales antes de que los formularios fraudulentos lleguen a renderizarse en la pantalla del usuario, neutralizando el robo financiero aun cuando la persona haya hecho clic en el enlace del correo.
🔍 Comparativa: Notificación Real de Starken vs. Estafa Detectada
- Los enlaces dirigen exclusivamente a starken.cl o subdominios oficiales verificados.
- El número de seguimiento tiene el formato oficial de orden de flete de la empresa.
- Nunca solicita pagos imprevistos mediante plataformas externas de almacenamiento en la nube.
- La confirmación de entrega se gestiona en la sucursal física o mediante el portal autenticado de clientes.
- El enlace apunta a storage.googleapis.com o enlaces acortados desconocidos.
- Código de paquete inventado (ej:
AIPD-1512-KL10) que no arroja resultados en el buscador oficial. - Redirección encubierta hacia direcciones IP desnudas en el extranjero como
185.34.52.181. - Exige pagos rápidos con tarjeta bancaria para "liberar" un paquete ficticio.
📋 Protocolo de Protección: ¿Qué Debes Hacer?
- No pulses el botón del correo: Si estás esperando una encomienda, ingresa manualmente a
starken.cldesde una pestaña nueva e introduce tu número de seguimiento en el rastreador oficial. - Revisa el remitente real: Comprueba el encabezado del correo. Aunque el remitente visible diga "Starken Chile", la dirección real proviene casi siempre de cuentas comprometidas o servidores no autorizados sin firmas SPF/DKIM válidas de Starken.
- Reporta el incidente: Puedes reenviar el correo malicioso al Equipo de Respuesta ante Incidentes de Seguridad Informática del Gobierno de Chile en csirt.gob.cl para alimentar las listas negras nacionales.
- Si ingresaste datos bancarios: Comunícate de inmediato con tu banco emisor para bloquear preventivamente tu tarjeta de débito o crédito y cambia tus contraseñas de acceso desde un dispositivo limpio.
Preguntas Frecuentes (FAQ)
¿Por qué el correo falso contiene un enlace de Google si es una estafa?
Los ciberdelincuentes utilizan el servicio de almacenamiento Google Cloud Storage para eludir los filtros antispam. Al ser un dominio legítimo de Google con certificados SSL válidos, los sistemas de correo no lo catalogan automáticamente como malicioso, permitiendo que el engaño llegue a la bandeja de entrada principal.
¿Cómo compruebo si un paquete de Starken retenido realmente existe?
Nunca uses los enlaces recibidos por correo o SMS. Ingresa directamente a starken.cl y digita el código de seguimiento en la herramienta de rastreo oficial. Si el código no existe o no arroja historial de movimientos, se trata inequívocamente de un fraude.
¿Qué información buscan robar los estafadores con este correo?
El objetivo principal es sustraer números de tarjeta de crédito o débito, fechas de vencimiento, códigos CVV y claves bancarias dinámicas, simulando un pequeño cobro por reprogramación de despacho o gestión aduanera.
¿Cómo ayuda una extensión de seguridad como Huaso Shield ante este ataque?
Huaso Shield analiza las peticiones web en tiempo real en el navegador. Cuando el enlace intenta redirigir a la infraestructura maliciosa alojada en servidores o IPs fichadas en la base de datos comunitaria de Chile, la navegación se interrumpe de inmediato, evitando que el usuario cargue el formulario de robo de datos.
¿Quieres blindar los equipos y la navegación de tu empresa contra el phishing en Chile?
Implementamos defensas perimetrales, auditorías de configuración de correo (SPF, DKIM, DMARC) y extensiones de seguridad adaptadas a las estafas que circulan en el ecosistema digital chileno.
💬 Hablar con un Ingeniero en Ciberseguridad 🚀